Tarifs · prix fixe
Ce qui fait le prix d'un pentest.
Le prix dépend de la surface à tester : applications, API, rôles, parcours métier et contraintes de production. Je chiffre ce périmètre au forfait avant la mission. Vous connaissez donc le prix et ce qu'il couvre avant le premier test.
Deux formats de pentest.
Le test ponctuel couvre un périmètre à un instant donné : avant un contrat, un audit ou une mise en production. La couverture continue suit les fonctionnalités et les releases au fil de l'eau. Dans les deux cas, le prix est fixé avant de commencer.
Prestation unique à périmètre fixe sur votre application web ou votre API. Le bon choix avant un lancement, un contrat grand compte ou une revue SOC 2.
- Test manuel complet web & API, périmètre convenu
- Rapport : criticité, reproduction, impact, correctif
- Synthèse d'une page pour clients & auditeurs
- Contre-test gratuit sous 30 jours
Couverture continue pour les équipes qui livrent souvent. Je teste les nouvelles fonctionnalités et releases au fil de l'eau, pour que la sécurité suive le rythme du produit.
- Tests récurrents sur tout votre cycle de release
- Failles communiquées le jour même, pas seulement à la fin
- Canal partagé permanent, en direct avec moi
- Attestation toujours à jour pour vos clients
Pas prêt pour un appel ? Décrivez votre périmètre par e-mail : contact@base16.fr
Du cadrage à l'attestation.
De la prise de contact à l'attestation, votre test suit une séquence claire. Vous savez toujours où vous en êtes, ce qui a été trouvé et ce qu'il reste. Prix fixe défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un prix fixe, des règles d'engagement écrites. La stack et le périmètre sont notés ici.
-
5–10 jours
Test
Test manuel sur les cibles convenues, canal ouvert en direct. Le critique est signalé le jour où je le trouve.
-
48 h
Rapport
Chaque faille : criticité, reproduction, impact réel, correctif concret. Plus une synthèse d'une page pour vos clients.
-
gratuit · 30 j
Contre-test
Vous corrigez, je vérifie et délivre une attestation propre. Inclus, pas une prestation à part.
Ce qui fait varier le devis.
Six facteurs déterminent le forfait. Annoncez-les dès le premier e-mail : le devis n'en sera que plus rapide.
Surface
- Les ciblesApplications, API et back-offices compris dans le périmètre.
- Les parcours métierÉcrans, endpoints et fonctionnalités sensibles à couvrir.
Accès
- Les rôles utilisateursChaque rôle ajoute des scénarios d'autorisation et d'élévation de privilèges.
- Le niveau d'accèsDes comptes de test et la documentation permettent d'aller plus loin sur le même périmètre.
Contraintes
- L'environnementProduction sensible, horaires imposés, WAF ou environnement dédié.
- Le calendrierUne échéance proche peut nécessiter de réserver ou de réorganiser un créneau.
Questions sur le prix d'un pentest.
Les vraies questions qu'on me pose sur le prix. Si la vôtre manque, elle a sa réponse en un e-mail.
Combien coûte un pentest en France ?
Entre 4 000 et 10 000 € pour une application web chez un indépendant ou un petit cabinet, et de 10 000 à 25 000 € et plus en ESN ou grand cabinet. Chez base16 : dès 3 000 €, prix fixe défini au cadrage.
Pourquoi un prix fixe plutôt qu'au TJM ?
Le temps passé facturé au TJM récompense la lenteur. Un forfait sur périmètre convenu aligne les intérêts : vous validez le prix avant que je commence, il ne bouge plus.
Que comprend le prix ?
Cadrage, test manuel complet, rapport détaillé avec correctifs, synthèse d'une page pour clients et auditeurs, contre-test sous 30 jours et attestation. Rien en supplément.
Un scan automatisé à 500 € ne suffit-il pas ?
Le devis arrive quand ?
Sous 24 h ouvrées après l'appel de cadrage ou votre e-mail de périmètre.
Et si le périmètre change en cours de test ?
Le périmètre est contractuel : s'il s'étend, on re-cadre et vous validez un avenant avant tout test supplémentaire. Jamais de dépassement silencieux.
Ce qui est compris,
dans chaque mission.
Le même livrable quel que soit le forfait : le prix change, la profondeur du rapport non.
-
 01 · Couverture
-
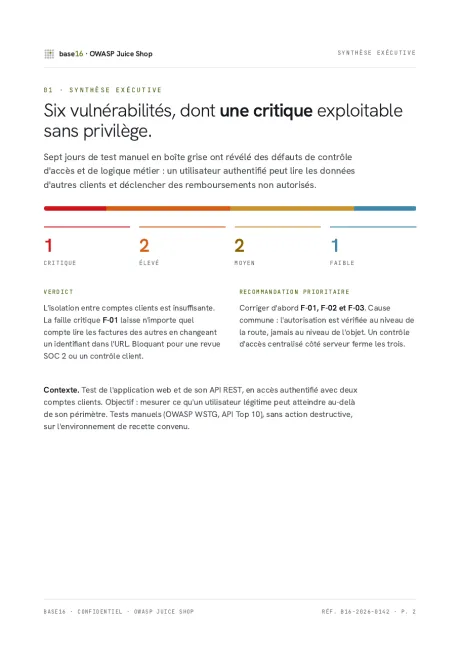 02 · Synthèse exécutive
-
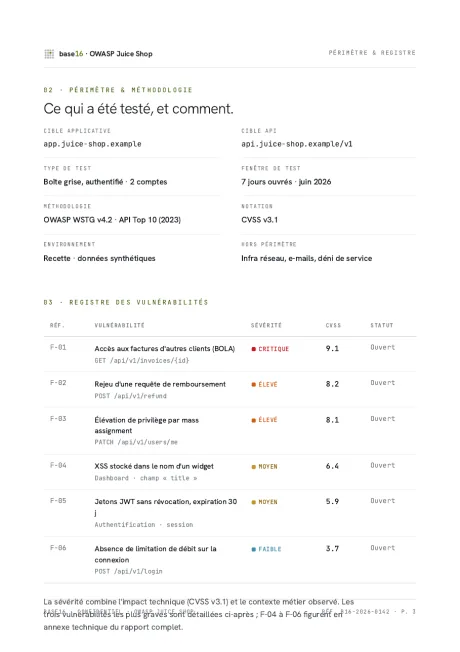 03 · Registre & méthodo
-
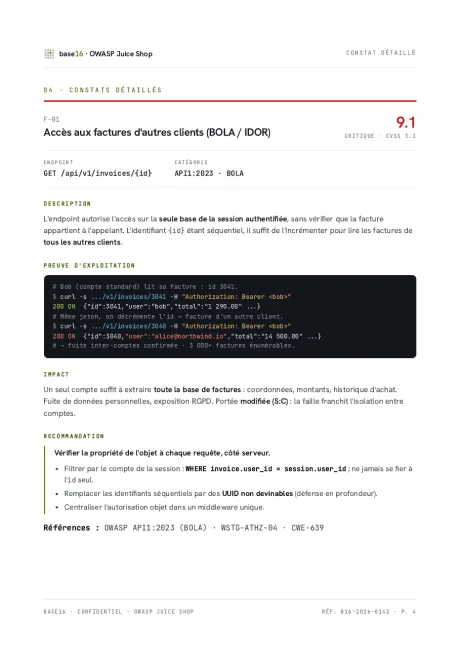 04 · Faille F-01 9.1
-
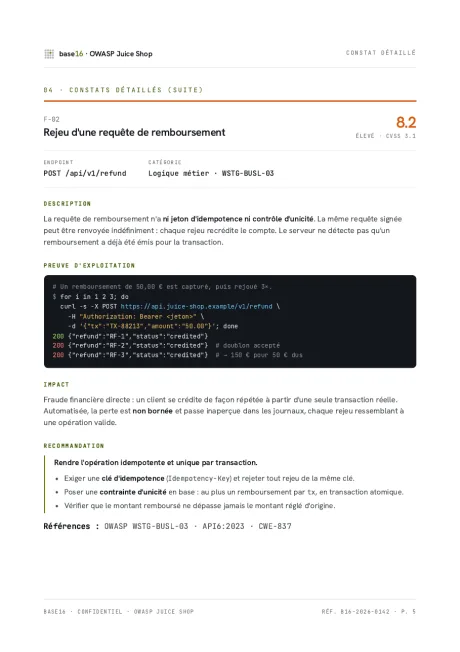 05 · Faille F-02 8.2
-
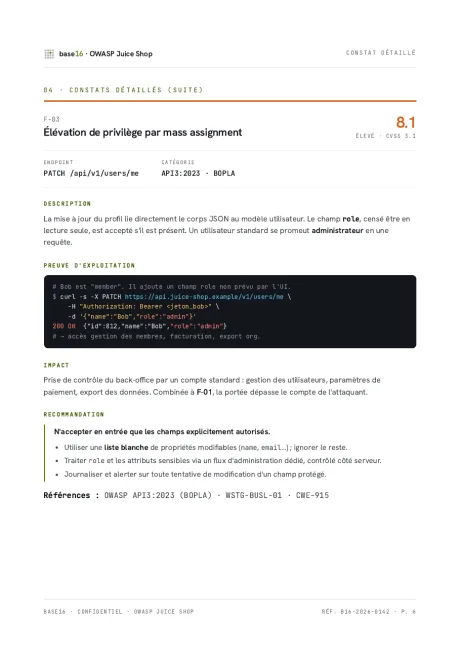 06 · Faille F-03 8.1
-
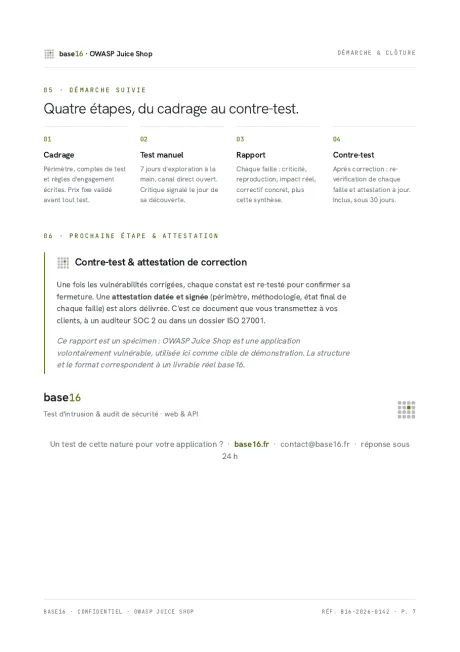 07 · Contre-test & attestation
Qui mène votre test.
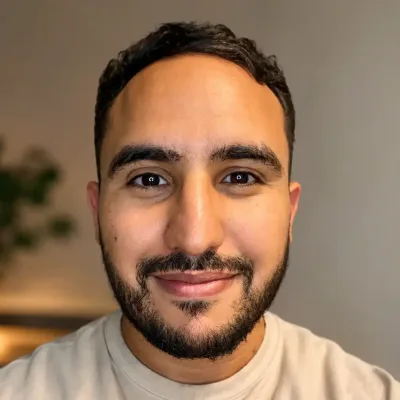
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui ouvre le terminal, du premier e-mail au contre-test.
Le test se mène à distance ; un déplacement dans vos locaux, partout en France, se cale au cadrage.