Paris · Île-de-France
La proximité d'un artisan, pas la lourdeur d'un cabinet.
Vous parlez directement à la personne qui teste : en français, dans votre fuseau, avec intervention sur site à Paris quand le contexte l'exige. Données traitées selon le RGPD, NDA sur demande, et un rapport que vos clients et auditeurs acceptent tel quel.
Ce que couvre l'audit.
Test manuel et approfondi, pas un scan automatisé. Les failles de logique métier et d'autorisation que les outils ignorent, sur votre application. OWASP WSTG + API Top 10, en authentifié comme en non authentifié.
Contrôle d'accès défaillant
BOLA / IDOR, élévation de privilèges, navigation forcée
Authentification & sessions
flux de connexion, failles MFA, JWT, gestion jetons & cookies
Abus de logique métier
conditions de course, contournement de workflow, manipulation prix/quantité
Injection
SQL / NoSQL, commande, template, injection ORM
SSRF & intégrations
métadonnées cloud, pivots internes, abus de webhooks & OAuth
Exposition de données
API trop bavardes, mass assignment, secrets exposés
Comment se déroule l'audit.
De la prise de contact à l'attestation, votre test suit une séquence claire. Vous savez toujours où vous en êtes, ce qui a été trouvé et ce qu'il reste. Prix fixe défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un prix fixe, des règles d'engagement écrites. Aucune surprise sur la facture ni en production.
-
5–10 jours
Test
Test manuel sur les cibles convenues, canal ouvert en direct. Le critique est signalé le jour où je le trouve.
-
48 h
Rapport
Chaque faille : criticité, reproduction, impact réel, correctif concret. Plus une synthèse d'une page pour vos clients.
-
gratuit · 30 j
Contre-test
Vous corrigez, je vérifie et délivre une attestation propre. Inclus, pas une prestation à part.
Quand faire auditer votre application.
Un pentest n'attend pas l'incident. Ce qui décide une équipe francilienne à lancer un test.
Avant de signer
- Un client grand compte exige une preuve de test avant de signer
- Une levée de fonds et sa due diligence technique approchent
Avant de mettre en ligne
- Une refonte ou une release majeure change la surface d'attaque
- Une première mise en production d'une app qui manipule des données sensibles
Avant d'en répondre
- Une revue SOC 2 / ISO 27001 réclame un pentest annuel
- Un doute sur une fonctionnalité d'auth, de paiement ou de permissions
Questions sur un audit à Paris.
Les vraies questions d'un premier appel de cadrage à Paris. Si la vôtre manque, elle a sa réponse en un e-mail.
Intervenez-vous sur site à Paris ?
Oui, sur site en Île-de-France quand le contexte l'exige (atelier de cadrage, environnement isolé). Sinon, tout se fait à distance.
Travaillez-vous hors Île-de-France ?
Oui, toute la France à distance. Le sur-site reste une option propre à Paris et sa région.
Le rapport est-il en français ?
Oui, rapport et échanges en français. Une version anglaise est possible sur demande pour vos clients internationaux.
Quels délais pour une équipe parisienne ?
Cadrage sous quelques jours, test sous ~2 semaines selon le périmètre. Les urgences se discutent à l'appel.
Comment fixez-vous le prix ?
Forfait fixe défini au cadrage, à partir du périmètre. Pas de facturation à l'heure, pas de dépassement surprise. Vous validez le prix avant que je commence.
Que se passe-t-il une fois les correctifs faits ?
Contre-test inclus, gratuit, sous 30 jours. Je revérifie chaque faille corrigée et délivre une attestation à jour, prête pour vos clients.
Faut-il vous accueillir dans nos locaux ?
Non, le test se mène à distance par défaut. Si votre politique interne l'exige ou si vous préférez un point en présentiel, je me déplace dans Paris et en Île-de-France sans supplément.
Le rapport remis,
point par point.
Remis et présenté de vive voix, dans vos locaux si vous préférez : on relit les failles ensemble.
-
 01 · Couverture
-
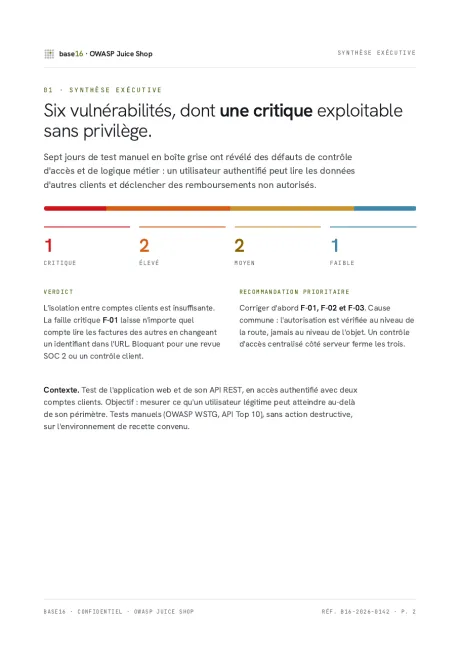 02 · Synthèse exécutive
-
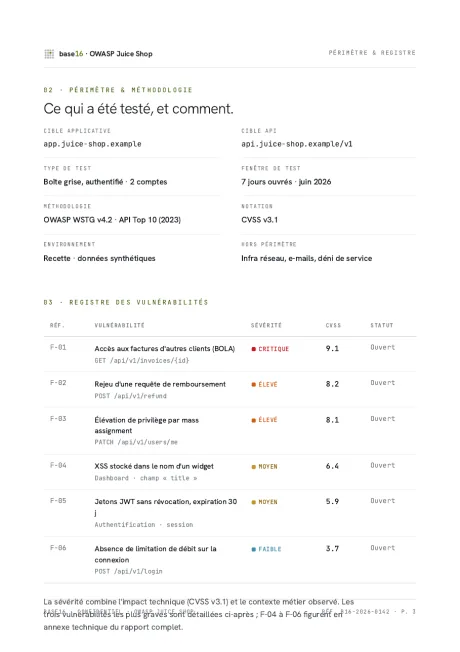 03 · Registre & méthodo
-
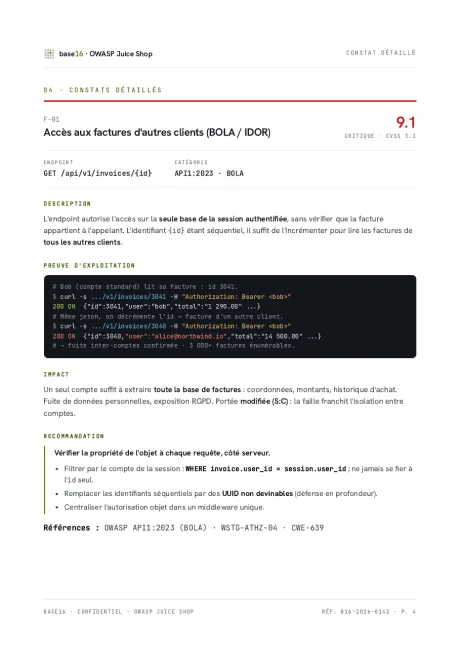 04 · Faille F-01 9.1
-
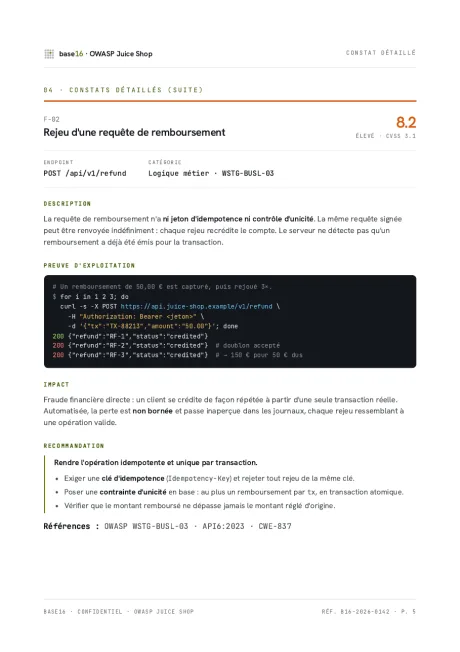 05 · Faille F-02 8.2
-
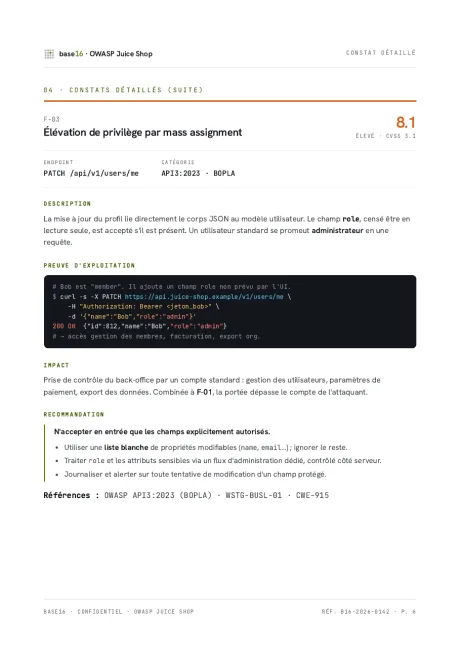 06 · Faille F-03 8.1
-
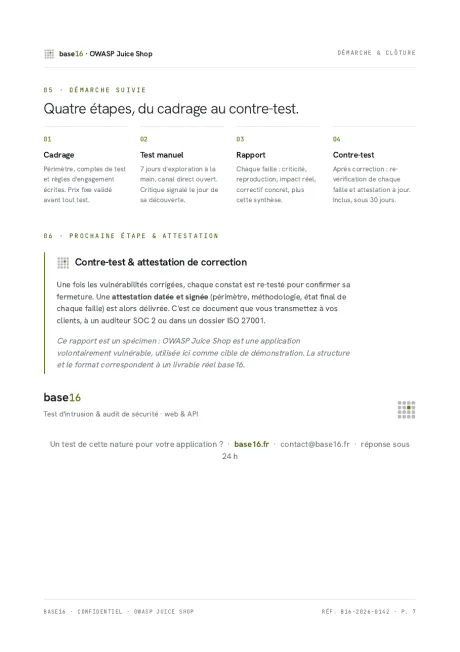 07 · Contre-test & attestation
Qui mène votre test.
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui ouvre le terminal, du premier e-mail au contre-test.
Je suis à Paris, donc facilement sur place en Île-de-France — et je me déplace partout en France pour le reste.