Startups · early-stage
Un interlocuteur du cadrage au contre-test.
Pour une startup, le premier pentest arrive souvent avant un contrat important, une levée ou un audit. Le budget compte et le calendrier aussi. La personne qui cadre le test l'exécute, rédige le rapport et vérifie les correctifs. Le périmètre, le prix et le livrable sont définis avant de commencer.
Ce que couvre le pentest.
Test manuel et approfondi, pas un scan automatisé. Les failles de logique métier et d'autorisation que les outils ignorent, sur votre produit. OWASP WSTG + API Top 10, en authentifié comme en non authentifié.
Accès entre comptes
BOLA / IDOR, un utilisateur qui lit les données d'un autre, élévation de privilèges
Authentification & sessions
connexion, MFA, JWT mal signés, réinitialisation de mot de passe
Logique métier & paiements
manipulation de prix, quotas & essais contournés, conditions de course
Injection
SQL / NoSQL, commande, template — le code écrit vite, les requêtes concaténées
Secrets & config oubliés
clés d'API en dur, endpoints de debug, buckets ouverts, .env exposé
Endpoints & intégrations tierces
API non authentifiées, webhooks, SSRF, OAuth mal câblé
Du premier échange à l'attestation.
De la prise de contact à l'attestation, votre test suit une séquence claire. Vous savez toujours où vous en êtes, ce qui a été trouvé et ce qu'il reste. Prix fixe défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un prix fixe, des règles d'engagement écrites. Aucune surprise sur la facture ni en production.
-
5–10 jours
Test
Test manuel sur les cibles convenues, canal ouvert en direct. Le critique est signalé le jour où je le trouve.
-
48 h
Rapport
Chaque faille : criticité, reproduction, impact réel, correctif concret. Plus une synthèse d'une page pour vos clients.
-
gratuit · 30 j
Contre-test
Vous corrigez, je vérifie et délivre une attestation propre. Inclus, pas une prestation à part.
Quand planifier votre premier pentest.
Un pentest n'attend pas l'incident. Ce qui pousse une startup à s'y mettre, concrètement.
Avant de signer
- Votre premier gros client exige un rapport de pentest avant de signer
- Une levée de fonds et sa due diligence technique approchent
Avant de mettre en ligne
- Une première mise en production d'un produit qui manipule des données sensibles
- Un doute sur une fonctionnalité d'auth, de paiement ou de permissions
Avant d'en répondre
- Un passage SOC 2 ou ISO 27001 réclame un pentest annuel
- Pas encore d'équipe sécurité et le besoin d'un regard offensif extérieur
Questions avant un premier pentest.
Les vraies questions d'un premier appel de cadrage avec une startup. Si la vôtre manque, elle a sa réponse en un e-mail.
On est petits, a-t-on vraiment besoin d'un pentest ?
Si un client, un investisseur ou une norme le demande, oui. Et une faille d'auth ou d'isolation ne dépend pas de votre taille. On cadre au juste périmètre pour que ça reste proportionné.
Combien ça coûte pour une startup ?
Forfait fixe défini au cadrage, à partir du périmètre réel. Pas de facturation à l'heure ni de dépassement surprise. Vous validez le prix avant que je commence.
On n'a pas d'équipe sécurité : vous nous guidez ?
Oui. Chaque faille arrive avec un correctif concret, et je reste joignable pour vos questions pendant les corrections. Vous n'avez pas à parler « sécurité » pour comprendre le rapport.
Le rapport suffit-il pour un client ou un investisseur ?
Oui. Rapport détaillé pour vos développeurs, plus une synthèse et une attestation à remettre telles quelles à un client, un auditeur SOC 2 / ISO 27001 ou une due diligence.
Comment fixez-vous le prix ?
Forfait fixe défini au cadrage, à partir du périmètre. Pas de facturation à l'heure, pas de dépassement surprise. Vous validez le prix avant que je commence.
Que se passe-t-il une fois les correctifs faits ?
Contre-test inclus, gratuit, sous 30 jours. Je revérifie chaque faille corrigée et délivre une attestation à jour, prête pour vos clients.
On est six, sans personne à la sécurité. C'est trop tôt ?
Non, dès lors que vous avez de vrais utilisateurs et de vraies données. Le rapport est écrit pour être corrigé par des devs produit, sans équipe sécurité dédiée. Et si votre cas ne le justifie pas encore, je vous le dis au cadrage plutôt que de vous vendre un test.
Le rapport à partager,
point par point.
Assez court pour vos investisseurs, assez précis pour votre équipe. Les deux dans le même PDF.
-
 01 · Couverture
-
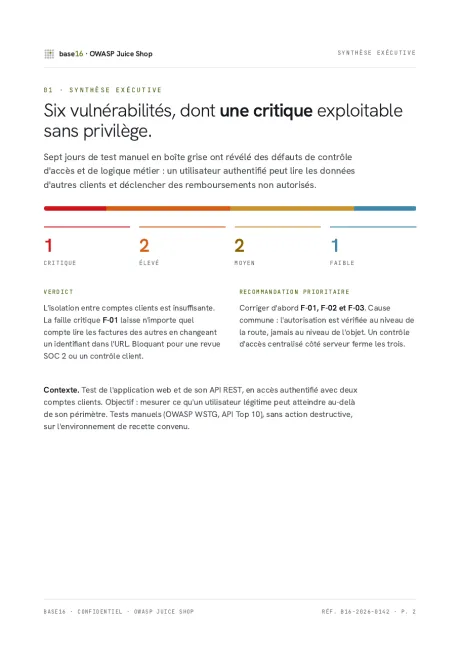 02 · Synthèse exécutive
-
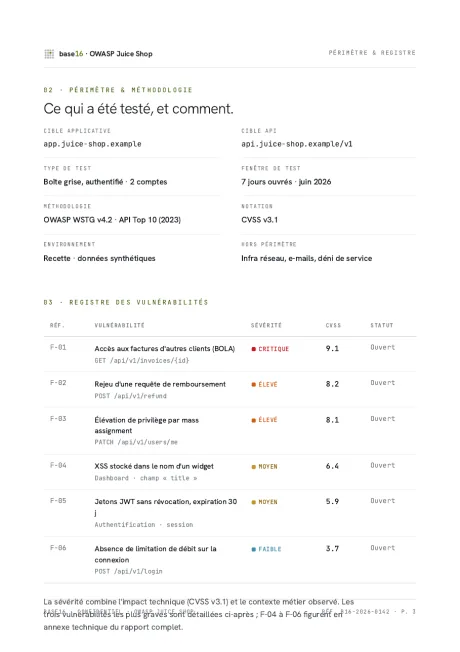 03 · Registre & méthodo
-
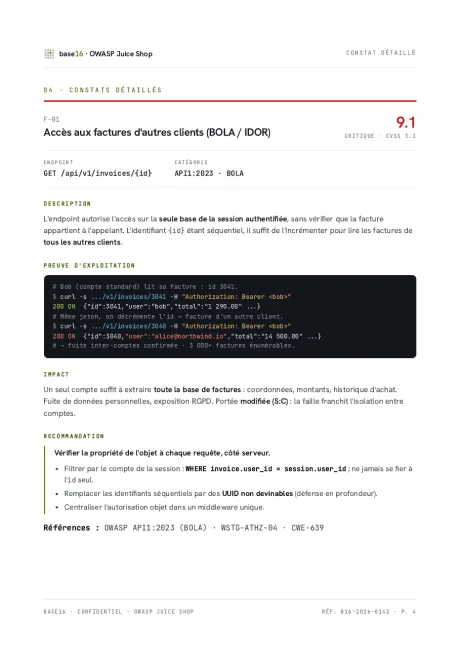 04 · Faille F-01 9.1
-
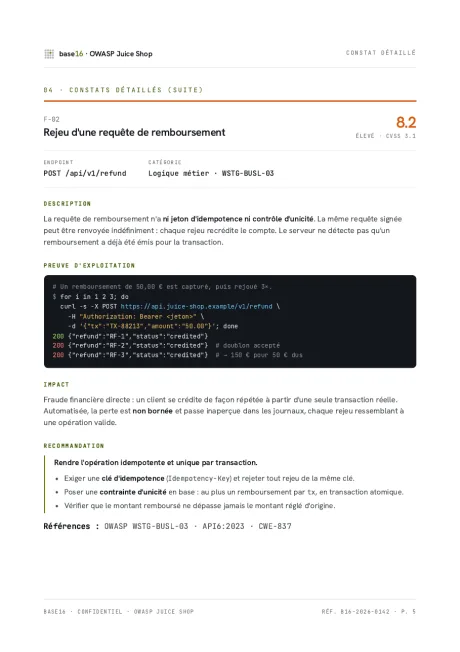 05 · Faille F-02 8.2
-
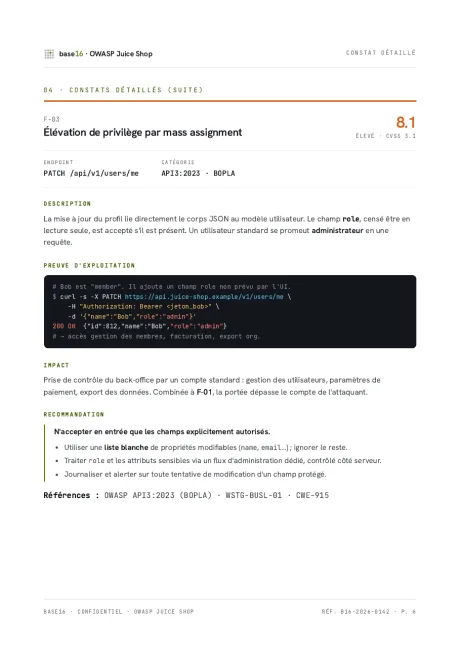 06 · Faille F-03 8.1
-
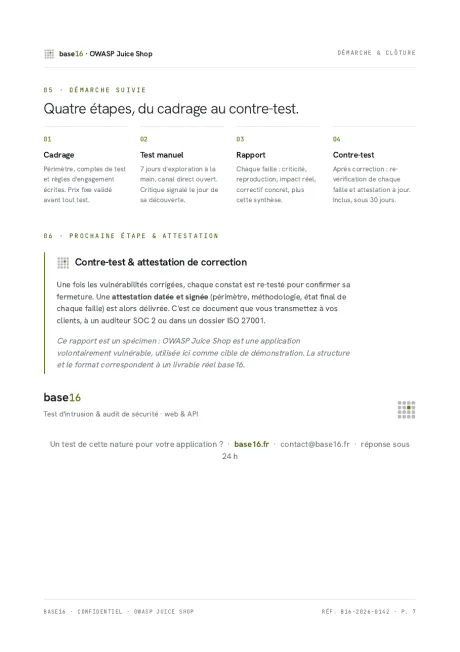 07 · Contre-test & attestation
Qui mène votre test.
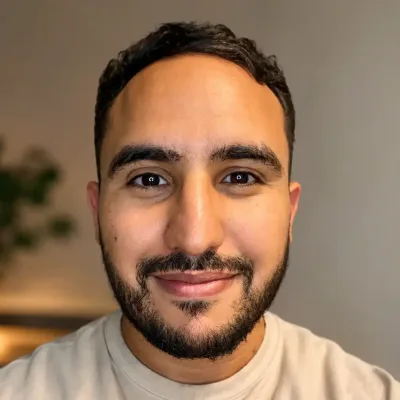
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui ouvre le terminal, du premier e-mail au contre-test.
À distance, comme votre équipe. Mais si vous préférez m'avoir sur place, je me déplace partout en France.