SOC 2 · Trust Services Criteria
Une preuve technique pour votre dossier d'audit.
La SOC 2 n'impose pas mot pour mot « un pentest », mais la plupart des auditeurs en attendent un comme preuve de gestion des vulnérabilités (CC4.1, CC7.1). Je livre exactement ça : un test manuel, un rapport que votre auditeur accepte, et une remédiation reliée à vos contrôles, sans jargon inutile ni FUD.
Ce que couvre le pentest.
Un scan de vulnérabilités ne suffit pas à un auditeur exigeant. Test manuel et approfondi des failles de logique métier et d'autorisation que les outils ignorent, sur votre application. OWASP WSTG + API Top 10, en authentifié comme en non authentifié.
Contrôle d'accès logique (CC6.1)
BOLA / IDOR, élévation de privilèges, séparation des rôles
Authentification & MFA (CC6.1)
flux de connexion, MFA contournable, JWT, gestion des sessions
Isolation des données clients (CC6.1)
cloisonnement entre comptes, fuite inter-tenant, contrôle côté serveur
Injection & logique métier
SQL / NoSQL, contournement de workflow, manipulation prix/quantité
Secrets & changements (CC8.1)
secrets & clés exposés, config de prod, endpoints de debug
Détection & journalisation (CC7.2)
angles morts de logs, événements de sécurité non tracés, énumération silencieuse
Du cadrage au document remis à l'auditeur.
Chaque étape produit un livrable daté, traçable, opposable à un contrôle SOC 2. Rien à reconstituer après coup. Prix fixe dès 3 000 €, défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un prix fixe, des règles d'engagement écrites. Le périmètre couvert par l'exigence est arrêté ici.
-
5–10 jours
Test
Test manuel sur les cibles convenues, méthodologie documentée pour l'auditeur. Le critique est signalé le jour où je le trouve.
-
48 h
Rapport
Périmètre, méthode, findings notés CVSS, preuves de reproduction, correctifs. Rédigé pour être versé au dossier sans retraitement.
-
gratuit · 30 j
Contre-test
Vous corrigez, je rejoue les tests et délivre l'attestation de remédiation. C'est cette pièce que l'auditeur classe.
Quand planifier le pentest SOC 2.
Un pentest n'attend pas l'incident. Les moments où une équipe en démarche SOC 2 s'y met.
Avant de signer
- Un questionnaire sécurité client exige le rapport en pièce jointe
- Un prospect grand compte réclame le rapport avant même votre attestation
Avant de mettre en ligne
- Une release majeure tombe pendant votre période d'audit
- Un nouveau sous-traitant ou une nouvelle intégration entre dans le périmètre en cours de période
Avant l'audit
- Votre auditeur demande une preuve de test d'intrusion pour la période
- Vous passez de Type I à Type II et devez couvrir la fenêtre d'observation
- Un renouvellement annuel impose de refaire le pentest chaque année
Questions sur le pentest SOC 2.
Les vraies questions d'un premier appel de cadrage en démarche SOC 2. Si la vôtre manque, elle a sa réponse en un e-mail.
Un pentest est-il obligatoire pour la SOC 2 ?
Pas au sens strict : la norme parle de gestion des vulnérabilités (CC4.1 / CC7.1), pas de « pentest » littéral. En pratique, la plupart des auditeurs en attendent un comme preuve. C'est ce test que je réalise. Même exigence côté certification ISO 27001 (contrôles A.8.8 / A.8.29).
Le rapport satisfait-il l'auditeur ?
Oui. Méthodologie, périmètre, findings avec criticité et preuve, plus une attestation de remédiation après contre-test. Format conçu pour être versé au dossier d'audit tel quel.
Type I ou Type II : quand tester ?
Idéalement avant le début de votre période d'observation Type II, pour laisser le temps de corriger. Pour un Type I, juste avant l'audit suffit. On cale la date au cadrage.
À quelle fréquence refaire le pentest ?
En général une fois par an, et après tout changement majeur de l'application. C'est le rythme qu'attendent la plupart des auditeurs et des clients.
Comment fixez-vous le prix ?
Forfait fixe arrêté au cadrage, à partir du périmètre soumis à l'exigence. Pas de TJM, pas d'avenant en cours de route. Vous validez le montant avant le premier test.
L'attestation suffit-elle à l'auditeur ?
Elle vient avec le rapport complet : c'est le couple des deux que réclament les auditeurs. Contre-test gratuit sous 30 jours, attestation réémise après correction.
Type I ou Type II : à quel moment tester ?
Avant l'audit dans les deux cas. Pour un Type I, le rapport prouve le design du contrôle à l'instant T. Pour un Type II, il doit tomber dans la période d'observation — à caler dans votre calendrier, pas après coup.
Le rapport pour l'audit,
point par point.
Le document que votre auditeur SOC 2 accepte, et que vos clients lisent sans vous appeler.
-
 01 · Couverture
-
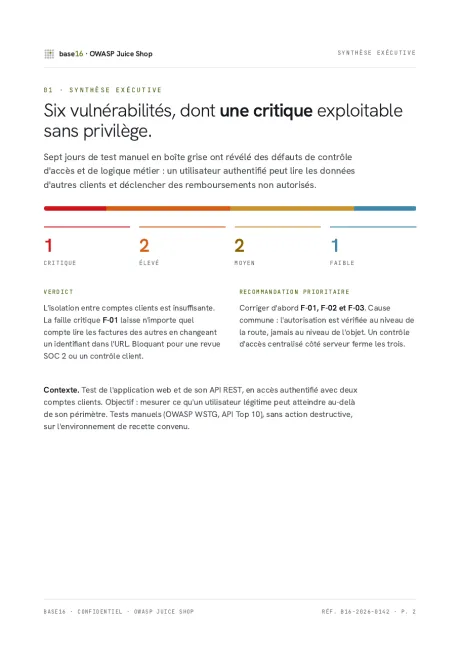 02 · Synthèse exécutive
-
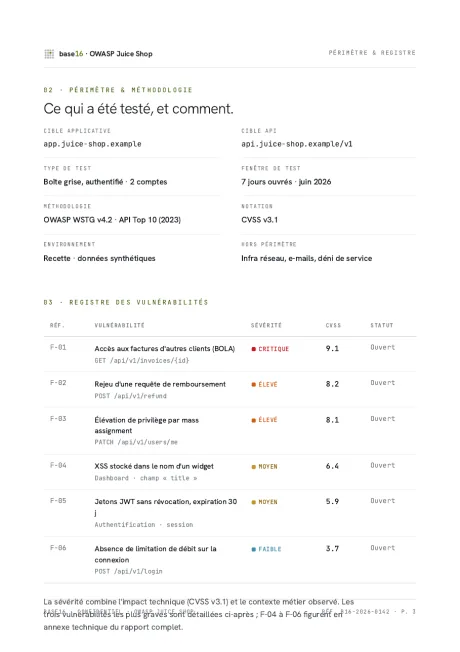 03 · Registre & méthodo
-
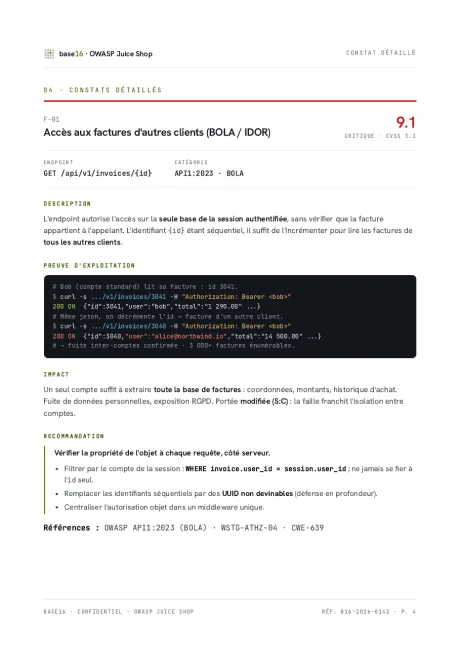 04 · Faille F-01 9.1
-
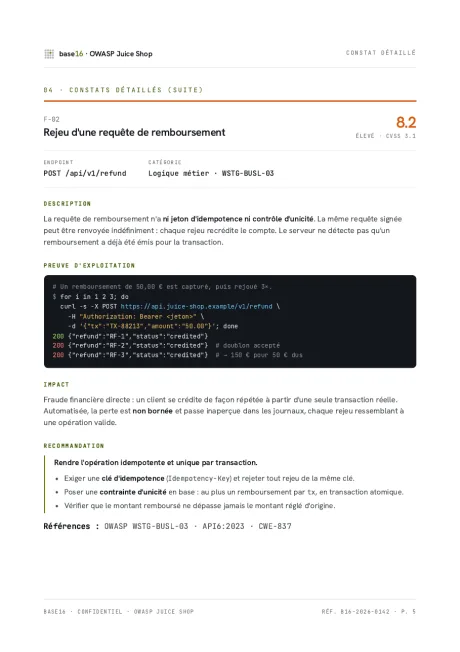 05 · Faille F-02 8.2
-
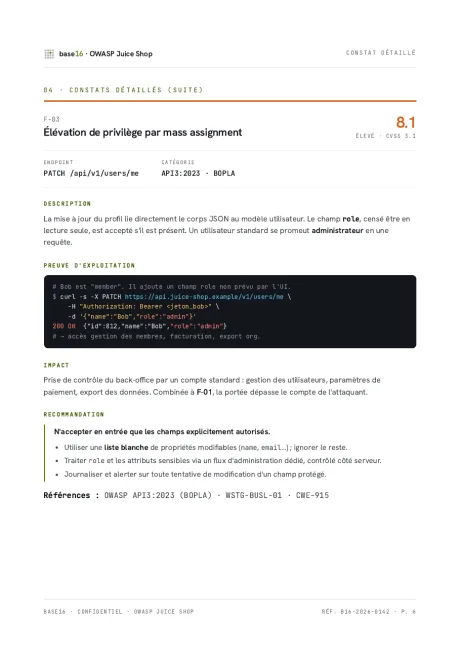 06 · Faille F-03 8.1
-
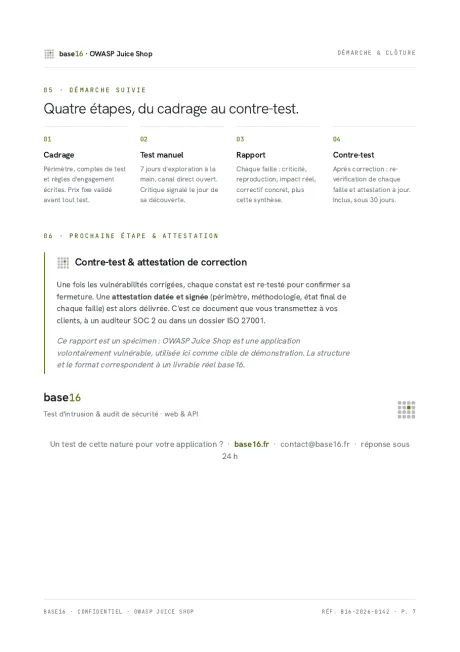 07 · Contre-test & attestation
Qui mène votre test.
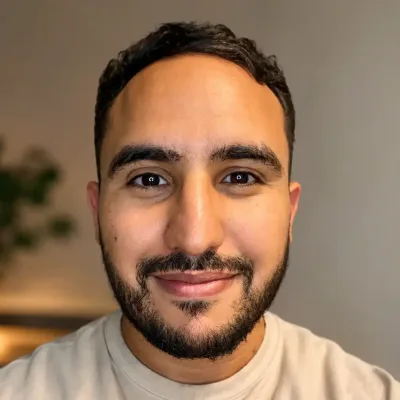
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui ouvre le terminal, du premier e-mail au contre-test.
L'audit se mène à distance, et si votre auditeur veut une présence sur site, je viens dans vos locaux, partout en France.