SaaS · multi-tenant
Le risque central d'une architecture multi-tenant.
Sur une application multi-tenant, la sécurité tient à un tenant_id vérifié partout, à chaque requête, sans exception. Un seul endpoint qui l'oublie et un client accède aux données d'un autre. Je teste l'isolation en me connectant à deux comptes et en essayant de franchir la cloison, pas en lisant votre schéma.
Confiance
La confidentialité inclut mes références clients.
Je n'affiche aucun nom de client, et le vôtre ne le sera pas davantage. La confidentialité vaut aussi pour la liste des clients.
À la place, je montre le travail lui-même : le rapport d'exemple complet, mené sur une application volontairement vulnérable pour pouvoir être publié sans trahir personne.
de test d'intrusion sur des applications web et des API, du cadrage au contre-test.
missions menées pour des éditeurs SaaS et des startups en Asie.
chaque mission est couverte par un accord de confidentialité, signé avant le premier accès.
Ce que couvre le pentest SaaS.
Les failles propres au modèle multi-tenant et à une API-first, testées à la main sur votre produit, pas déduites d'un scan. OWASP WSTG + API Top 10, avec plusieurs comptes et plusieurs rôles.
Isolation multi-tenant
fuite de données entre clients, tenant_id non vérifié, filtrage côté serveur
Contrôle d'accès & rôles
BOLA / IDOR, RBAC contourné, élévation admin, invitations abusées
SSO, SAML & OAuth
assertions SAML falsifiées, flux OAuth, jetons & MFA
API & webhooks
clés d'API, quotas & rate-limit, signatures de webhook, SSRF
Facturation & logique métier
contournement de plan/quota, conditions de course, manipulation prix
Exposition de données
API trop bavardes, mass assignment, secrets & buckets exposés
Du cadrage au contre-test.
De la prise de contact à l'attestation, votre test suit une séquence claire. Vous savez toujours où vous en êtes, ce qui a été trouvé et ce qu'il reste. Prix fixe défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un devis chiffré, des règles d'engagement écrites. Vous validez le périmètre avant que je touche à quoi que ce soit.
-
5–10 jours
Test
Un canal partagé ouvert du premier au dernier jour : vous voyez ce que je trouve quand je le trouve. Une faille critique est remontée le jour même, pas dans un PDF trois semaines plus tard.
-
48 h
Rapport
Chaque faille : criticité, reproduction, impact réel, correctif concret. Plus une synthèse pour vos clients.
-
gratuit · 30 j
Contre-test
Vous corrigez, je revérifie chaque faille et délivre une attestation à jour. Compris dans la mission.
Le cadre, posé avant de commencer.
Ce qui sort du périmètre par défaut, et ce dont j'ai besoin de votre côté. Autant le savoir maintenant qu'au premier jour du test.
Hors périmètre par défaut
- Phishing et manipulation de vos employés
- Déni de service et tests de charge
- Intrusion physique et accès aux locaux
- Attaque de vos prestataires et fournisseurs
- Postes de travail et réseau interne
Chacun de ces volets est réalisable, mais se cadre et se chiffre séparément. Il ne se glisse jamais dans un pentest applicatif sans accord écrit.
Ce dont j'ai besoin de vous
- Un environnement de recette iso-production, ou l'accord écrit de tester en production
- Deux tenants de test distincts, condition non négociable pour éprouver l'isolation
- Un jeu de comptes par rôle : admin, membre, invité
- Une documentation d'API, même partielle, même périmée
- Un contact technique joignable pendant les heures de test
- Mes adresses IP autorisées sur le WAF et le rate-limit
Rassembler tout ça prend en général une demi-journée. C'est la seule charge réelle du côté de votre équipe.
Quand tester votre SaaS.
Un pentest n'attend pas l'incident. Six situations reviennent chez les éditeurs SaaS qui me contactent.
Avant de signer
- Un client grand compte exige un rapport de pentest dans son questionnaire sécurité
- Une levée de fonds et sa due diligence technique approchent
Avant de mettre en ligne
- L'ouverture d'une API publique ou d'un système de webhooks élargit la surface
- Un passage à l'entreprise : SSO, rôles, gestion d'équipes et de permissions fines
Avant d'en répondre
- Une certification SOC 2 / ISO 27001 réclame un pentest annuel
- Un doute sur l'isolation entre vos clients ou sur un accès mal cloisonné
Une de ces lignes est la vôtre ? Décrivez-moi le périmètre en trois phrases et vous recevez une proposition chiffrée sous 24 h, sans appel obligatoire.
Décrire mon périmètreQuestions sur le pentest SaaS.
Ce qui revient dans un premier appel de cadrage sur un produit SaaS. Si la vôtre manque, elle a sa réponse en un e-mail.
Testez-vous en production ou sur un environnement dédié ?
De préférence sur un environnement de recette iso-production, avec des comptes de test. Le test en production reste possible, encadré par des règles d'engagement écrites.
Comment testez-vous l'isolation entre tenants ?
Avec au moins deux comptes clients distincts, je tente d'atteindre les données de l'un depuis l'autre : identifiants d'objets, appels d'API directs, jetons rejoués. C'est le cœur d'un pentest SaaS.
Avez-vous besoin de plusieurs rôles et comptes ?
Oui. Un jeu de comptes par rôle (admin, membre, invité) et par tenant me permet de vérifier chaque frontière d'autorisation, pas seulement le compte principal.
Le rapport convient-il pour SOC 2 ou ISO 27001 ?
Oui. Le rapport et l'attestation sont conçus pour être remis tels quels à un auditeur ou à un client dans un questionnaire sécurité. Détail par cadre : audit SOC 2 et certification ISO 27001.
Comment fixez-vous le prix ?
Forfait défini au cadrage, à partir du périmètre : jamais de TJM, jamais de rallonge en cours de mission. Vous validez le prix avant que je commence.
Que se passe-t-il une fois les correctifs faits ?
Contre-test inclus, gratuit, sous 30 jours. Je revérifie chaque faille corrigée et délivre une attestation à jour, prête pour vos clients.
Et si vous ne trouvez rien de grave ?
Vous recevez le même rapport et la même attestation. C'est ce document que réclament un auditeur SOC 2 ou un client dans son questionnaire sécurité : il atteste qu'un test sérieux a eu lieu. Ne rien trouver de critique est un bon résultat, pas une mission ratée. Le détail des tentatives menées figure au rapport, pour que vous sachiez ce qui a été couvert.
Comment sont protégées les données de mes clients ?
Accord de confidentialité signé avant le premier accès. Je travaille de préférence sur des jeux de données de test ; si un accès à des données réelles est inévitable, il est limité au strict nécessaire et consigné. Les preuves d'exploitation sont expurgées, le rapport est transmis chiffré, et les données de mission sont supprimées à l'issue du contre-test.
Pourquoi vous plutôt qu'une plateforme ou un cabinet ?
Une plateforme de bug bounty récompense ce que la foule trouve : excellent sur les failles techniques classiques, faible sur la logique métier et l'isolation multi-tenant, qui demandent de comprendre votre produit. Un cabinet facture l'avant-vente, la chefferie de projet et la marge, puis délègue le test au profil disponible. Ici, le devis correspond au temps de test, et vous traitez de bout en bout avec la personne qui le mène. Le détail chiffré est sur la page tarifs.
Êtes-vous qualifié PASSI ?
Non, base16 n'est pas qualifié PASSI. Cette qualification ANSSI est exigée pour les opérateurs d'importance vitale et certains marchés publics. Si votre obligation la mentionne explicitement, dites-le au premier message : je vous le dirai tout de suite plutôt qu'après un appel. Pour une certification SOC 2, ISO 27001 ou un questionnaire client, elle n'est pas requise.
Sous quel délai pouvez-vous commencer ?
Prochaine disponibilité : août 2026. Le cadrage se fait dans la semaine qui suit votre message, et je garde quelques créneaux courts pour les échéances subies : audit programmé, questionnaire client, due diligence. Si votre date est contrainte, indiquez-la dans le formulaire.
Le rapport SaaS,
point par point.
Pensé pour une équipe SaaS : corriger vite d'un côté, rassurer ses clients de l'autre.
-
 01 · Couverture
-
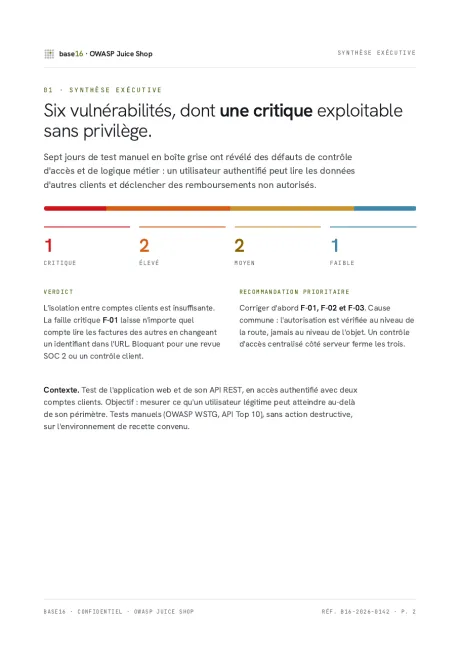 02 · Synthèse exécutive
-
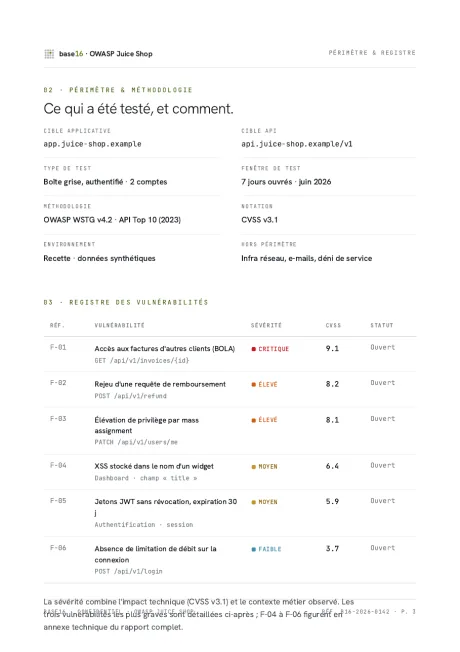 03 · Registre & méthodo
-
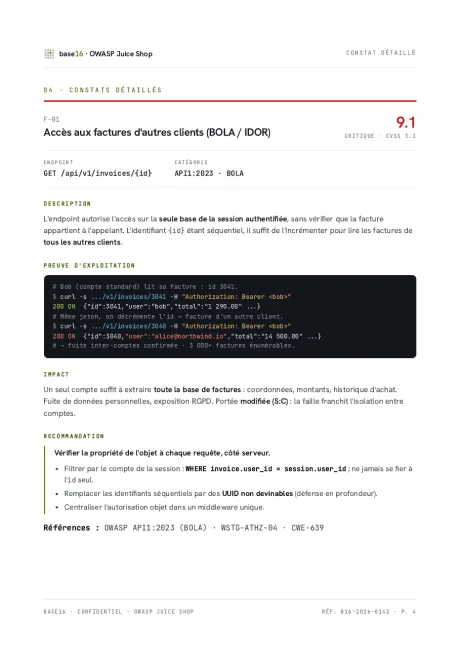 04 · Faille F-01 9.1
-
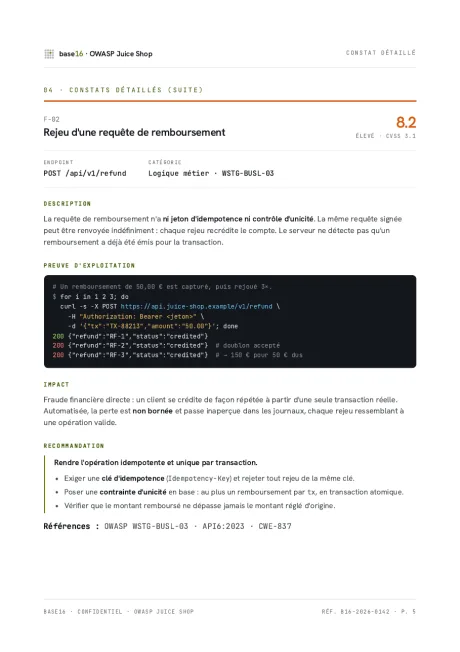 05 · Faille F-02 8.2
-
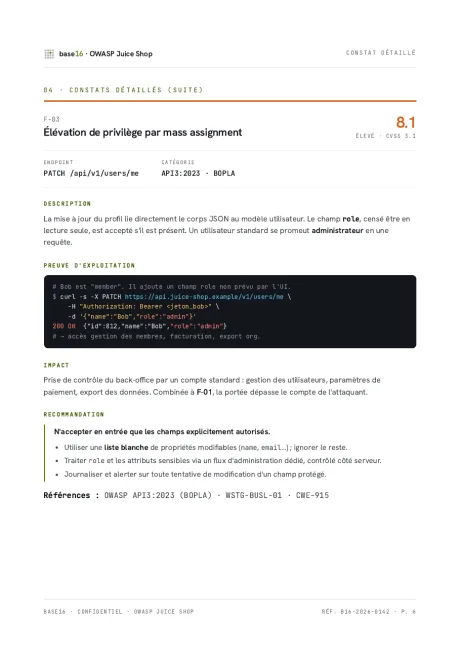 06 · Faille F-03 8.1
-
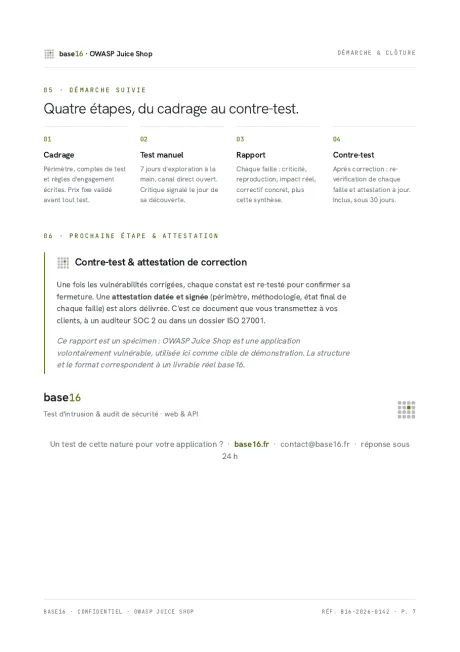 07 · Contre-test & attestation
Qui mène votre test.
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui ouvre le terminal, du premier e-mail au contre-test.
Tout se fait à distance, canal partagé compris. Et si vous préférez quelques jours sur place, je me déplace partout en France.