Boîte blanche
Des alertes triées, vérifiées et localisées.
Les outils SAST et IA couvrent rapidement un dépôt, mais remontent aussi des faux positifs et des problèmes sans impact réel. Je les utilise pour couvrir large, puis je lis le code en pentester : je vérifie le chemin d'exploitation et j'écarte ce qui ne tient pas. Le rapport ne conserve que les failles démontrées, avec le fichier et la ligne concernés.
Ce que couvre l'audit de code.
Les classes de failles qui se cachent dans le source et que le test boîte noire rate : logique d'autorisation, secrets, crypto maison, chemins de code morts mais accessibles. OWASP Top 10 + ASVS, adapté à votre stack. Sur une base JavaScript ou TypeScript, voir le détail de l'audit de code Node.js.
Injections
SQL, NoSQL, commande, SSTI : chaque entrée tracée de la source au sink
Authentification & sessions
reset de mot de passe, JWT, fixation de session, comparaisons non sûres
Autorisation & logique métier
IDOR, contrôle d'accès par rôle, isolation multi-tenant, mass assignment
Secrets & configuration
secrets en dur, .env versionnés, CORS, modes debug oubliés
Cryptographie
hachage de mots de passe, chiffrement maison, générateurs d'aléa faibles
Dépendances
paquets vulnérables réellement atteignables, chaîne d'approvisionnement, lockfiles
Du dépôt à la contre-revue.
Du premier appel à l'attestation, votre audit de code suit une séquence claire. Vous savez toujours où j'en suis, ce qui a été trouvé et ce qu'il reste. Prix fixe défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un accès en lecture seule au dépôt, un NDA si besoin. Le périmètre et le prix sont fixés ici.
-
5–10 jours
Revue
Passe outillée pour couvrir tout le dépôt, puis lecture manuelle des chemins sensibles. Le critique est signalé le jour où je le trouve.
-
48 h
Rapport
Chaque faille : fichier et ligne, criticité, impact réel, correctif concret. Plus une synthèse pour vos clients.
-
gratuit · 30 j
Contre-revue
Vous corrigez, je relis les correctifs et délivre une attestation propre. Inclus, pas une prestation à part.
Quand faire relire votre code.
Un audit de code n'attend pas l'incident. Ce qui déclenche l'appel chez les équipes qui me confient leur source.
Avant de signer
- Un client grand compte exige une revue de code avant de signer
- Une due diligence de levée de fonds ou de rachat examine votre dépôt
Avant de mettre en ligne
- Une fonctionnalité sensible (paiement, auth, multi-tenant) part en production
- Beaucoup de code généré par IA a été fusionné sans relecture sécurité
Avant d'en répondre
- Un code hérité (agence, prestataire, rachat) entre dans votre responsabilité
- Une revue SOC 2 / ISO 27001 attend une preuve de revue de code sécurité
Questions sur l'audit de code.
Les vraies questions d'un premier appel de cadrage sur un audit de code. Si la vôtre manque, elle a sa réponse en un e-mail.
Audit manuel ou audit par IA ?
Les deux, dans cet ordre. Les outils, SAST et IA, couvrent l'ensemble du dépôt ; chaque alerte retenue est ensuite vérifiée et exploitée à la main. Vous ne recevez jamais une sortie d'outil brute : le rapport ne contient que des failles démontrées.
Quels langages et frameworks ?
PHP (Laravel, Symfony), JavaScript / TypeScript (Node.js, Express, NestJS) et Ruby on Rails. Autre stack : demandez, je réponds franchement.
Comment accédez-vous au code ?
Accès en lecture seule à votre dépôt (GitHub, GitLab ou archive), NDA signé si vous le souhaitez. L'accès est révoqué à la fin de la mission et aucune copie n'est conservée.
Audit de code ou pentest ?
Complémentaires. Le code révèle ce que la boîte noire rate (logique d'autorisation, secrets, crypto) ; le pentest prouve ce qui est atteignable de l'extérieur. Le combo boîte grise est souvent le meilleur rapport valeur/prix.
Comment fixez-vous le prix ?
Forfait fixe défini au cadrage, selon la taille du dépôt et les modules à couvrir. Pas de facturation à l'heure, pas de dépassement surprise. Vous validez le prix avant que je commence.
Que se passe-t-il une fois les correctifs faits ?
Contre-revue incluse, gratuite, sous 30 jours. Je relis chaque correctif et délivre une attestation à jour, prête pour vos clients ou vos auditeurs.
Le rapport de code,
point par point.
Chaque faille est localisée au fichier et à la ligne, avec sa preuve d'exploitation et une proposition de correctif.
-
 01 · Couverture
-
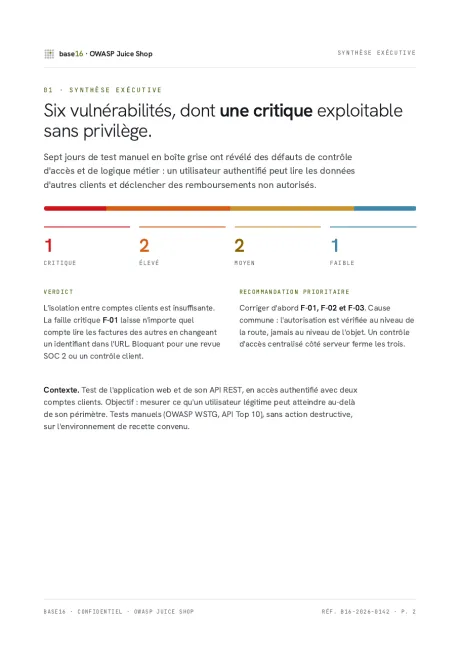 02 · Synthèse exécutive
-
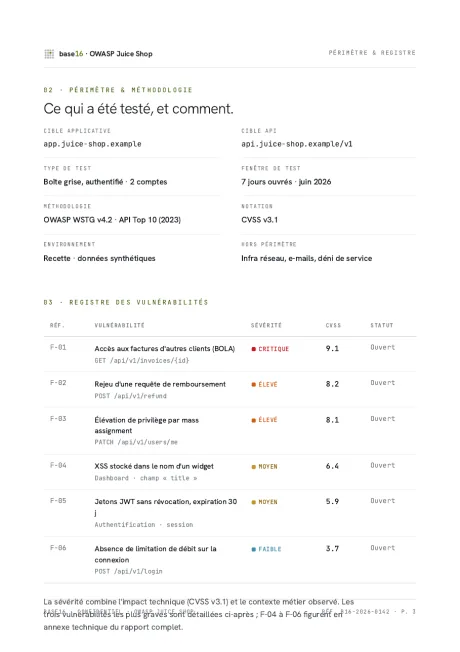 03 · Registre & méthodo
-
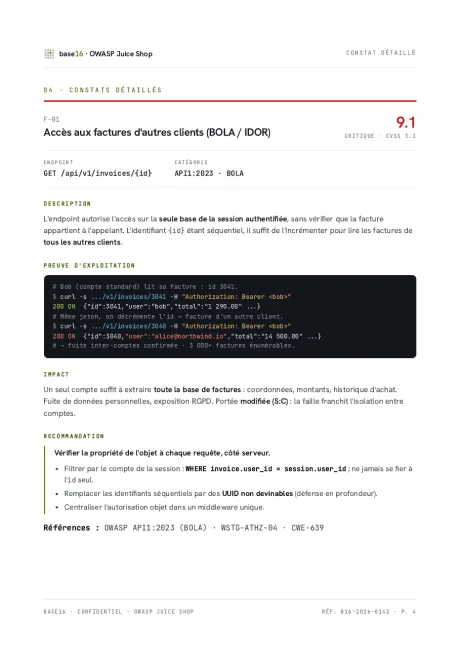 04 · Faille F-01 9.1
-
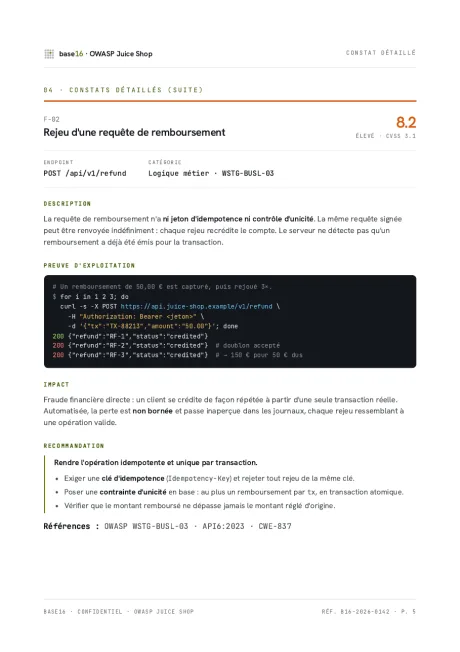 05 · Faille F-02 8.2
-
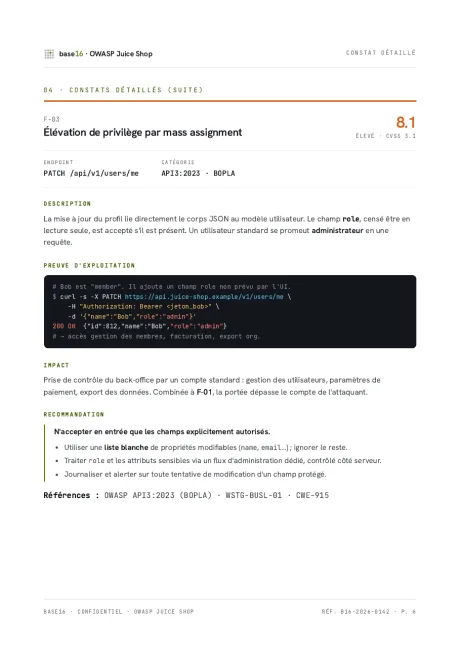 06 · Faille F-03 8.1
-
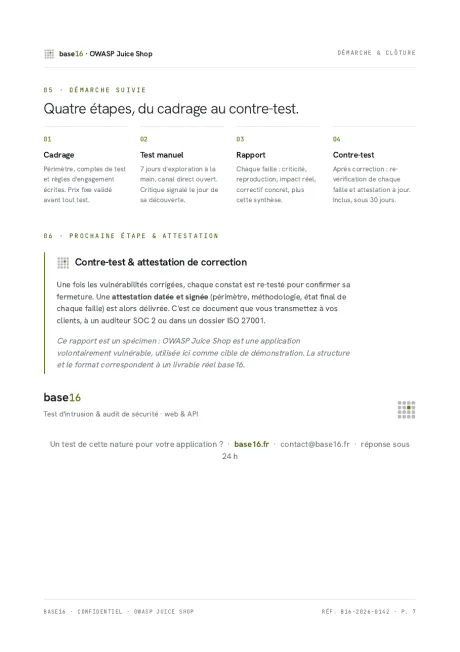 07 · Contre-test & attestation
Qui lit votre code.
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui lit le code, du premier e-mail à la contre-revue.
La revue de code se fait à distance. Si votre source ne doit pas sortir de chez vous, je viens l'auditer dans vos locaux, partout en France.