PHP
PHP pardonne peu. Le test doit être précis.
Un == au lieu de ===, un unserialize sur une entrée, un include dynamique, une clé APP_KEY exposée en debug : les failles PHP sont concrètes et bien documentées. Je les cherche là où elles vivent, pas dans un rapport générique.
Ce que couvre l'audit PHP.
Les classes de failles les plus fréquentes sur une application PHP réelle, testées à la main sur votre code et vos endpoints. OWASP WSTG + API Top 10, en authentifié comme en non authentifié.
Injection SQL
requêtes concaténées, PDO mal employé, ORM contourné
Désérialisation & type juggling
unserialize, chaînes POP, comparaisons == permissives
LFI / RFI & traversée
include dynamique, path traversal, wrappers php://
Upload de fichiers
extension/content-type contournés, exécution de .php
Exécution de commande
system, exec, eval, preg_replace dangereux
Framework & config
Laravel APP_KEY / debug, Symfony, plugins WordPress
Sessions & cookies
fixation de session, session.cookie_* laxistes, expiration jamais appliquée
XSS & sortie non échappée
echo direct, moteurs de templates court-circuités, DOM XSS
En-têtes & e-mails
injection d'en-têtes, mail() sur entrée, réinitialisation de mot de passe détournable
Déroulement d'un audit PHP.
Cadrage, test, rapport, contre-test. Vous savez à tout moment ce qui a été couvert sur votre app PHP et ce qu'il reste à passer. Prix fixe défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un prix fixe, des règles d'engagement écrites. La stack et le périmètre sont notés ici.
-
5–10 jours
Test
Exploitation manuelle des classes de failles propres à cette stack, en plus du parcours OWASP complet. Le critique part le jour même.
-
48 h
Rapport
Chaque faille : criticité, reproduction pas à pas, impact réel, et le correctif au niveau du code. Vos devs corrigent sans me relancer.
-
gratuit · 30 j
Contre-test
Vous patchez, je rejoue chaque faille et délivre l'attestation. Compris dans le forfait.
Quand tester une application PHP.
Un pentest n'attend pas l'incident. Les motifs qui reviennent le plus souvent côté PHP.
Avant de signer
- Un client grand compte exige une preuve de test avant de signer
- Une levée de fonds et sa due diligence technique approchent
Avant de mettre en ligne
- Une migration de version PHP ou un changement de framework approche
- Un site WordPress à fort trafic avec plugins et paiements en jeu
Avant d'en répondre
- Une revue SOC 2 / ISO 27001 réclame un pentest annuel
- Un doute sur un upload, une désérialisation ou une logique d'auth
Questions sur l'audit PHP.
Les vraies questions d'un premier appel de cadrage sur une application PHP. Si la vôtre manque, elle a sa réponse en un e-mail.
Laravel, Symfony ou WordPress ?
Les trois, plus le PHP « legacy » sans framework. Le périmètre s'adapte à votre stack réelle. Pour un test dédié au framework : audit Laravel ou audit Symfony.
Testez-vous les plugins WordPress ?
Oui. Plugins et thèmes sont souvent le maillon faible ; je teste aussi la chaîne d'extensions et leurs permissions.
Faut-il le code source ?
Utile, pas obligatoire. La boîte grise accélère la détection de désérialisation et d'injections.
Et une base de code PHP ancienne ?
Oui, je teste le legacy 5.x sans exiger une migration préalable. Les vieilles bases concentrent souvent les failles.
Le prix dépend-il de la taille du dépôt ?
Du périmètre exposé, surtout : nombre d'écrans, de rôles et d'endpoints. Un gros dépôt avec trois rôles se teste plus vite qu'un petit dépôt qui en compte douze. Forfait fixe, jamais de TJM, validé avant que je commence.
Et après le déploiement des correctifs ?
Je rejoue chaque faille sur la version patchée et je vous dis laquelle tient et laquelle non. Gratuit, sous 30 jours, puis attestation à jour.
Le rapport PHP,
point par point.
Chaque faille se rejoue en copiant-collant, et le correctif est du PHP, pas une recommandation.
-
 01 · Couverture
-
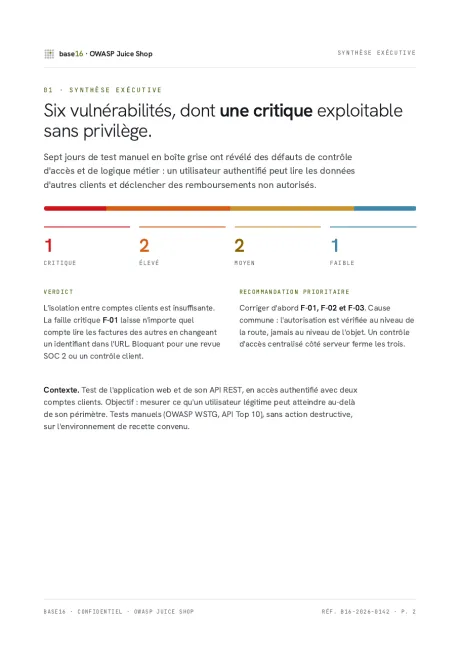 02 · Synthèse exécutive
-
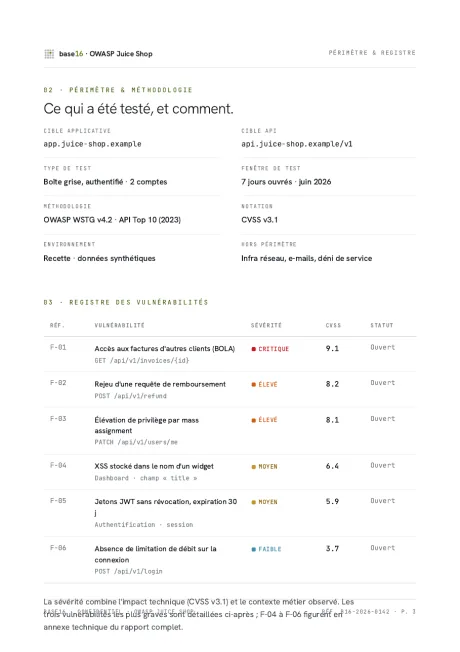 03 · Registre & méthodo
-
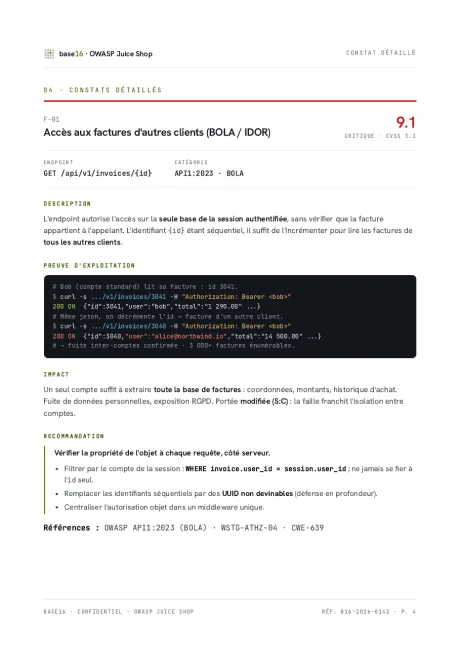 04 · Faille F-01 9.1
-
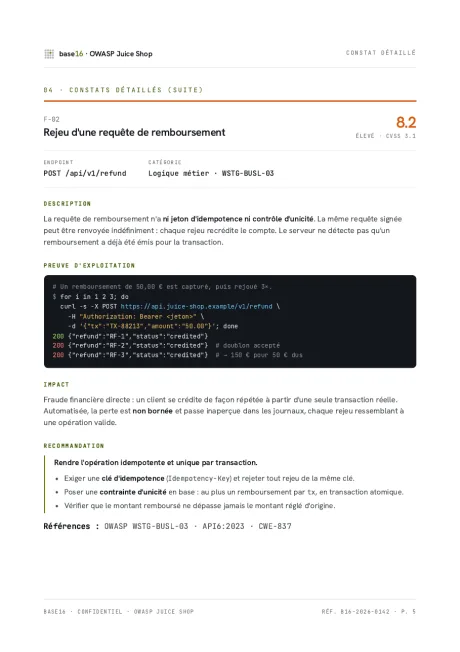 05 · Faille F-02 8.2
-
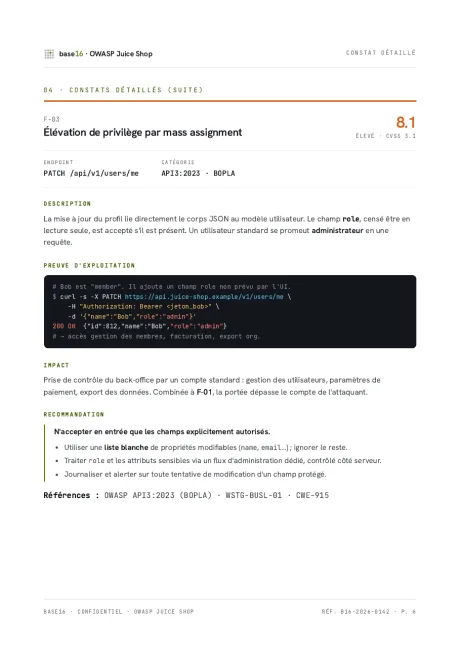 06 · Faille F-03 8.1
-
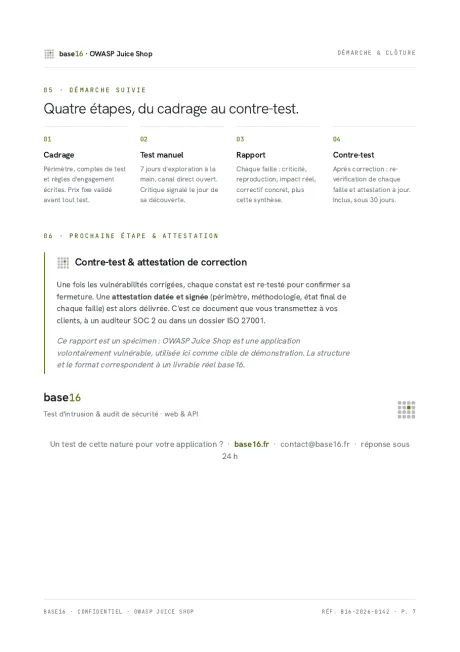 07 · Contre-test & attestation
Qui mène votre test.
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui ouvre le terminal, du premier e-mail au contre-test.
Le test tourne à distance, mais rien n'empêche de le mener chez vous, partout en France, si c'est plus simple.