DORA · règlement (UE) 2022/2554
Articles 24–25, sans sur-promesse.
DORA distingue deux niveaux de tests. Le programme annuel exigé de toutes les entités financières : analyses de vulnérabilités et tests de pénétration (art. 24–25). Et le TLPT (art. 26–27) : un exercice red team triennal réservé aux entités désignées par leur autorité, avec des testeurs certifiés. Je couvre le premier, et je le dis clairement — méfiez-vous de qui vend l'un pour l'autre.
Ce que couvre le pentest.
Les failles qui comptent sur une application financière : accès, montants, intégrations. Testées à la main sur votre application. OWASP WSTG + API Top 10, en authentifié comme en non authentifié.
Contrôle d'accès
BOLA / IDOR sur comptes et transactions, élévation de privilèges
Authentification forte
SCA / MFA contournable, sessions, tokens et clés API
Logique métier financière
manipulation de montants, workflows de paiement, race conditions
Injection
SQL / NoSQL sur endpoints métier et de reporting
API & intégrations
open banking, webhooks, prestataires et partenaires tiers
Secrets & configuration
clés exposées, config de prod, endpoints de debug
Du cadrage au dossier DORA.
Chaque étape produit un livrable daté, traçable, opposable à un contrôle DORA. Rien à reconstituer après coup. Prix fixe dès 3 000 €, défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un prix fixe, des règles d'engagement écrites. Le périmètre couvert par l'exigence est arrêté ici.
-
5–10 jours
Test
Test manuel sur les cibles convenues, méthodologie documentée pour l'auditeur. Le critique est signalé le jour où je le trouve.
-
48 h
Rapport
Périmètre, méthode, findings notés CVSS, preuves de reproduction, correctifs. Rédigé pour être versé au dossier sans retraitement.
-
gratuit · 30 j
Contre-test
Vous corrigez, je rejoue les tests et délivre l'attestation de remédiation. C'est cette pièce que l'auditeur classe.
Quand planifier les tests DORA.
Le programme de tests DORA est exigible depuis janvier 2025. Ce qui met le sujet sur la table chez les entités financières.
Avant de signer
- Un client entité financière répercute DORA sur vous, son prestataire TIC
- Un appel d'offres d'un établissement financier exige la preuve de test des systèmes que vous opérez pour lui
Avant de mettre en ligne
- Une release majeure touche un système supportant une fonction critique ou importante
- Un doute sur une API open banking, un parcours de paiement ou un webhook
Avant le contrôle
- Le programme de tests article 24 doit exister et il manque le pentest annuel
- Votre fonction conformité ou RSSI réclame la preuve de test des systèmes critiques
- Un contrôle ACPR / AMF ou un audit interne approche
Questions sur les tests DORA.
Les vraies questions d'un premier appel de cadrage sous DORA. Si la vôtre manque, elle a sa réponse en un e-mail.
Est-ce un TLPT ?
Non, volontairement. Le TLPT (articles 26–27) est un exercice red team triennal imposé aux seules entités désignées par leur autorité, avec des exigences propres pour les testeurs. Ce que je livre : le test de pénétration du programme annuel (articles 24–25), exigé de toutes les entités financières.
Faut-il un testeur certifié pour les articles 24–25 ?
Non. DORA exige l'indépendance du testeur — interne ou externe — pas une certification. Les exigences renforcées de l'article 27 ne concernent que le TLPT.
Qui est soumis à DORA ?
Une vingtaine de catégories d'entités financières : banques, PSP et EME, assurances, sociétés de gestion, entreprises d'investissement, CASP… et leurs prestataires TIC critiques. Applicable depuis le 17 janvier 2025.
À quelle fréquence tester ?
Au moins une fois par an pour les systèmes qui supportent des fonctions critiques ou importantes, et après tout changement majeur.
Comment fixez-vous le prix ?
Forfait fixe arrêté au cadrage, à partir du périmètre soumis à l'exigence. Pas de TJM, pas d'avenant en cours de route. Vous validez le montant avant le premier test.
L'attestation suffit-elle à l'auditeur ?
Elle vient avec le rapport complet : c'est le couple des deux que réclament les auditeurs. Contre-test gratuit sous 30 jours, attestation réémise après correction.
Faut-il un TLPT façon TIBER-EU ?
Seulement si votre autorité vous désigne comme significatif, et dans ce cas tous les trois ans. Pour toutes les autres entités, l'article 25 impose des tests annuels — évaluations de vulnérabilités et tests de pénétration. C'est ce périmètre-là que je couvre, sur vos applications web et vos API.
Les résultats pour DORA,
point par point.
La pièce que réclame votre dossier DORA : test daté, failles prouvées, remédiation vérifiée.
-
 01 · Couverture
-
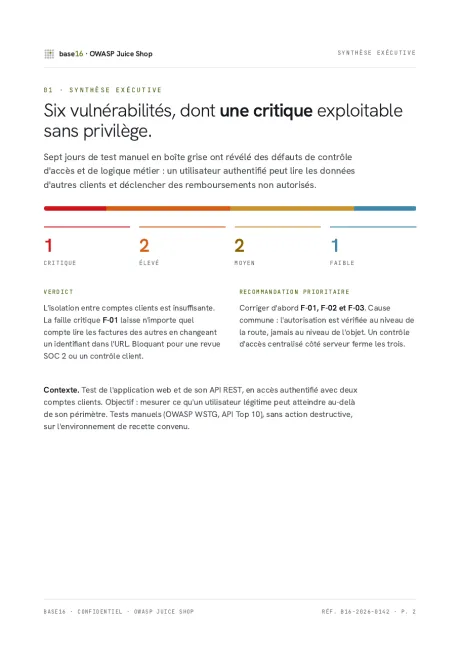 02 · Synthèse exécutive
-
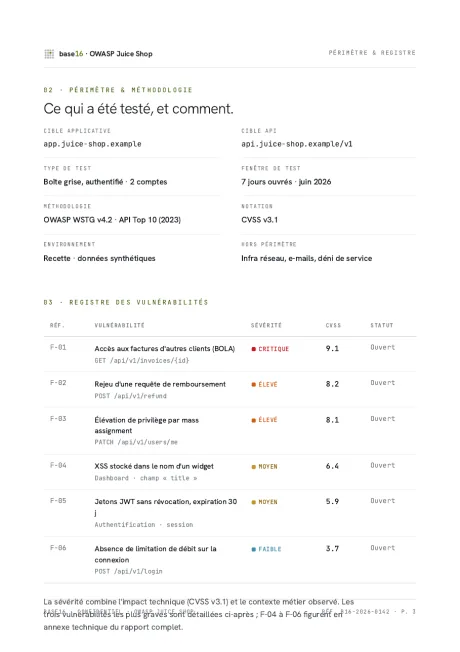 03 · Registre & méthodo
-
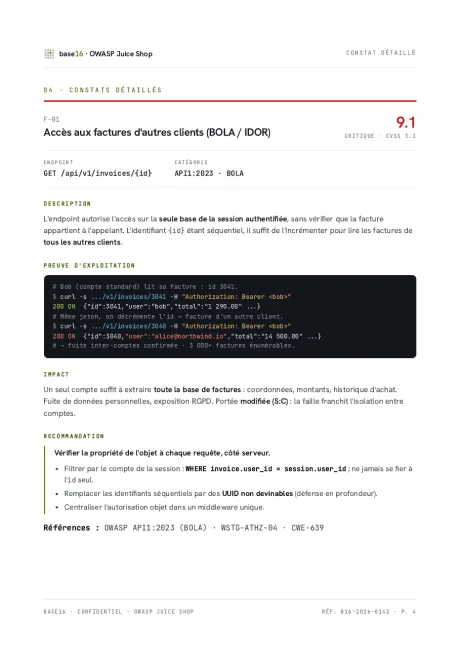 04 · Faille F-01 9.1
-
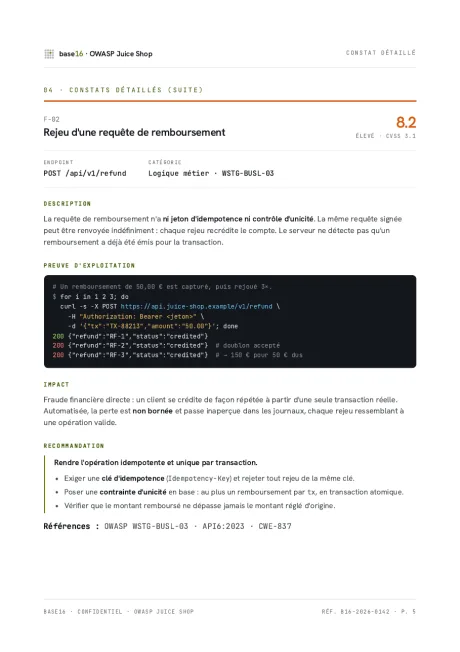 05 · Faille F-02 8.2
-
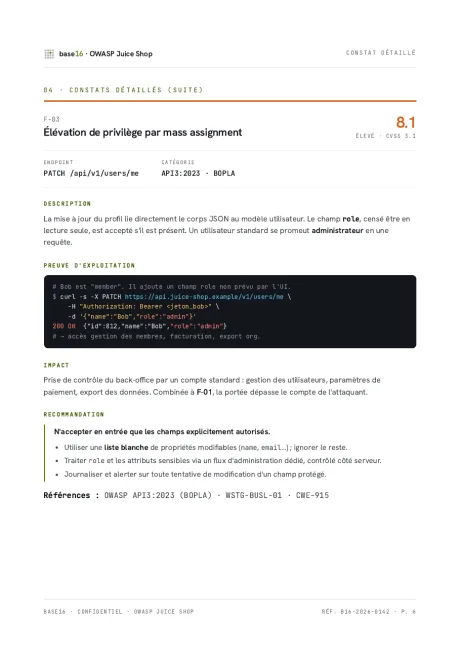 06 · Faille F-03 8.1
-
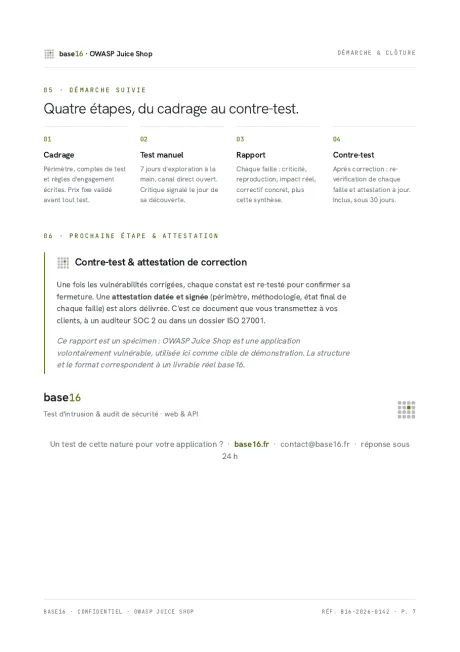 07 · Contre-test & attestation
Qui mène votre test.
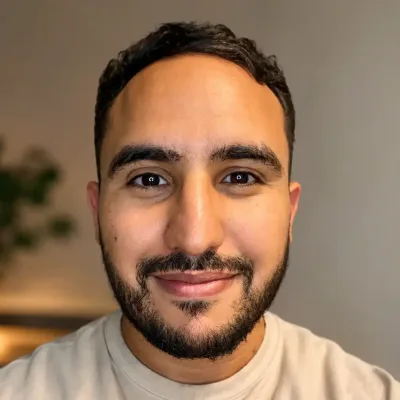
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui ouvre le terminal, du premier e-mail au contre-test.
Le test se conduit à distance. Si votre cadre impose une présence sur site, je me déplace dans vos locaux, partout en France.