Laravel
Laravel va vite. Les failles aussi.
APP_DEBUG=true en production, une APP_KEY fuitée qui déchiffre les cookies, un $guarded vide, un whereRaw sur une entrée utilisateur : les failles Laravel sont concrètes et bien documentées. Je les cherche dans votre code et votre config, pas dans un rapport générique.
Ce que couvre l'audit Laravel.
Les classes de failles les plus fréquentes sur une application Laravel réelle, testées à la main sur votre code et vos endpoints. OWASP WSTG + API Top 10, en authentifié comme en non authentifié.
APP_KEY & chiffrement
clé fuitée ou réutilisée, cookies déchiffrables, falsification de session
Debug & Ignition
APP_DEBUG en prod, pages d'erreur verbeuses, RCE connues
Mass assignment
$fillable / $guarded laxistes, écrasement de rôle ou de prix
Injections Eloquent & SQL
whereRaw / DB::raw sur entrées, tri et filtres dynamiques
Policies & autorisation
policies absentes, gates contournables, routes admin sans middleware
Upload & stockage
validation contournée, storage public, fichiers exécutables
Files d'attente & Horizon
tableau de bord Horizon exposé, jobs sérialisés falsifiables
Sanctum, Passport & API
portées de jetons trop larges, jetons sans expiration, routes API hors middleware
Paquets & dépendances
paquets Composer abandonnés, CVE Laravel non patchées, code de debug laissé en prod
Déroulement d'un audit Laravel.
Cadrage, test, rapport, contre-test. Vous savez à tout moment ce qui a été couvert sur votre app Laravel et ce qu'il reste à passer. Prix fixe défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un prix fixe, des règles d'engagement écrites. La stack et le périmètre sont notés ici.
-
5–10 jours
Test
Exploitation manuelle des classes de failles propres à cette stack, en plus du parcours OWASP complet. Le critique part le jour même.
-
48 h
Rapport
Chaque faille : criticité, reproduction pas à pas, impact réel, et le correctif au niveau du code. Vos devs corrigent sans me relancer.
-
gratuit · 30 j
Contre-test
Vous patchez, je rejoue chaque faille et délivre l'attestation. Compris dans le forfait.
Quand tester une application Laravel.
Un pentest n'attend pas l'incident. Ce qui amène une équipe Laravel à me contacter, en général.
Avant de signer
- Un client grand compte exige une preuve de test avant de signer
- Une levée de fonds et sa due diligence technique approchent
Avant de mettre en ligne
- Une montée de version majeure de Laravel ou de PHP vient d'être livrée
- Un back-office Nova / Filament avec paiements ou données sensibles en jeu
Avant d'en répondre
- Une revue SOC 2 / ISO 27001 réclame un pentest annuel
- Un doute sur une policy, un upload ou une
APP_KEYqui a circulé
Questions sur l'audit Laravel.
Les vraies questions d'un premier appel de cadrage sur une application Laravel. Si la vôtre manque, elle a sa réponse en un e-mail.
Quelles versions de Laravel ?
Du legacy 5.x à Laravel 11. Monolithe Blade, API Sanctum / Passport ou Livewire : le périmètre s'adapte à votre stack réelle.
Testez-vous Livewire, Nova ou Filament ?
Oui. Les back-offices et composants dynamiques élargissent la surface : actions Livewire, policies Nova, uploads Filament.
Faut-il le code source ?
Utile, pas obligatoire. La boîte grise accélère la revue des policies, des $fillable et des requêtes raw.
Une APP_KEY exposée, c'est grave ?
Souvent critique : elle déchiffre cookies et données chiffrées, et permet selon les versions la falsification de session, jusqu'à l'exécution de code. Si elle a circulé — dépôt, CI, ancien prestataire — on la fait tourner et je vérifie l'exposition.
Le prix dépend-il de la taille du dépôt ?
Du périmètre exposé, surtout : nombre d'écrans, de rôles et d'endpoints. Un gros dépôt avec trois rôles se teste plus vite qu'un petit dépôt qui en compte douze. Forfait fixe, jamais de TJM, validé avant que je commence.
Et après le déploiement des correctifs ?
Je rejoue chaque faille sur la version patchée et je vous dis laquelle tient et laquelle non. Gratuit, sous 30 jours, puis attestation à jour.
Le rapport Laravel,
point par point.
Le correctif est écrit en Laravel, pas en généralités : le fichier, la ligne, le remplacement.
-
 01 · Couverture
-
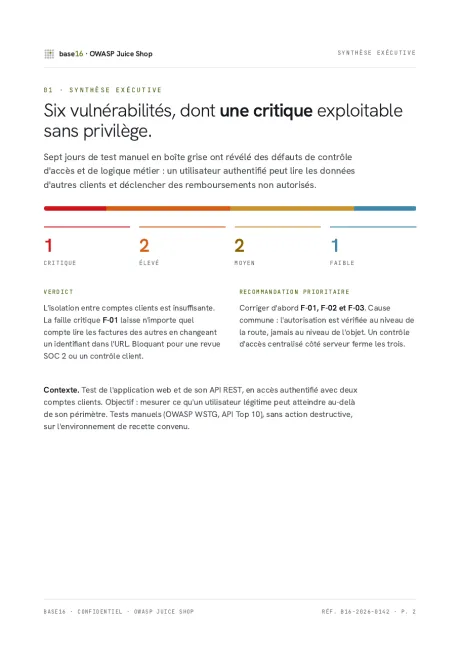 02 · Synthèse exécutive
-
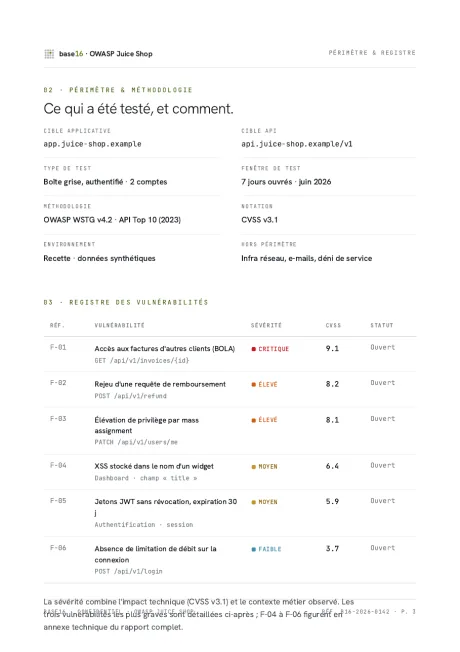 03 · Registre & méthodo
-
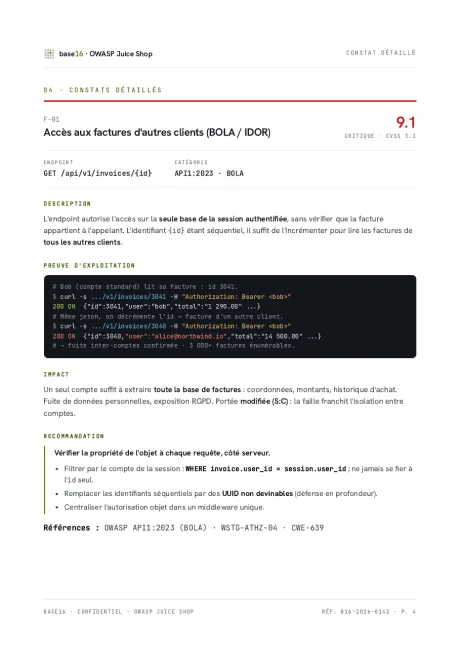 04 · Faille F-01 9.1
-
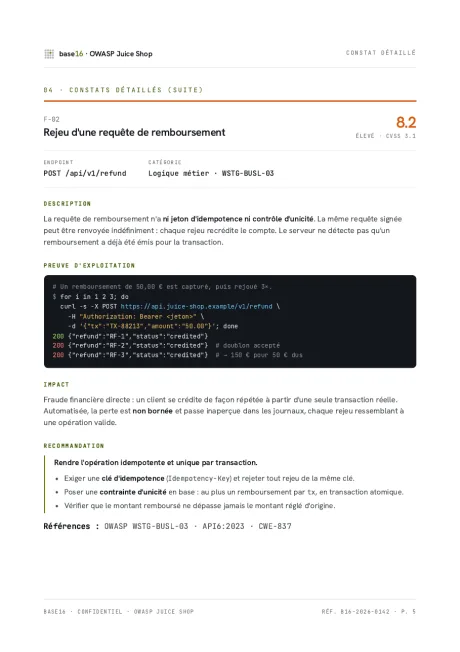 05 · Faille F-02 8.2
-
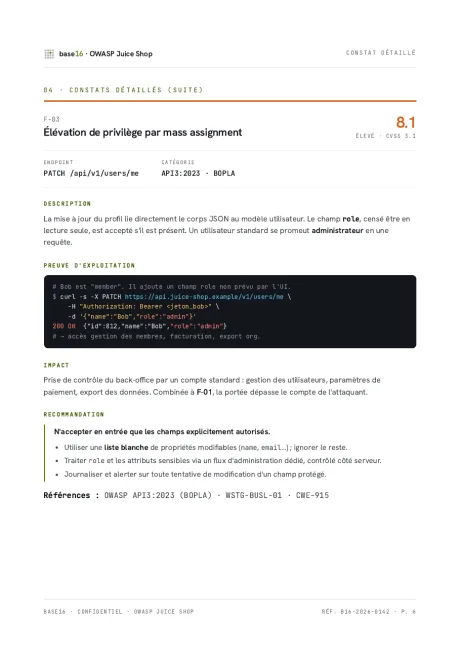 06 · Faille F-03 8.1
-
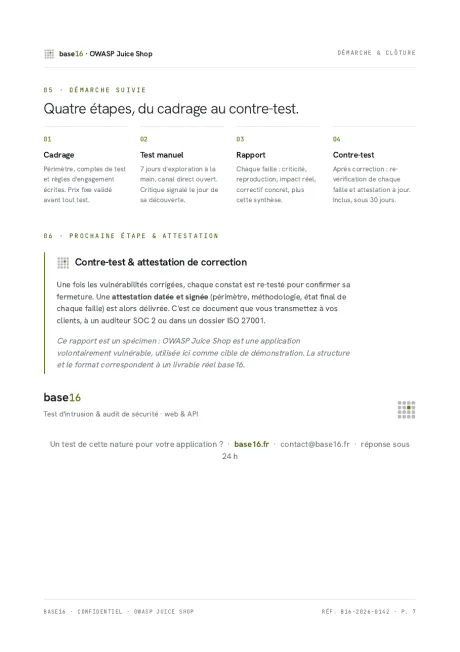 07 · Contre-test & attestation
Qui mène votre test.
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui ouvre le terminal, du premier e-mail au contre-test.
Le test se mène à distance. Vous préférez m'avoir dans la pièce ? Je me déplace dans toute la France.