NIS2 · directive (UE) 2022/2555
Une évaluation technique documentée.
L'article 21 de NIS2 impose des mesures de gestion des risques — et des politiques pour en évaluer l'efficacité. Le test d'intrusion manuel est l'évaluation la plus directe : des failles réelles, trouvées, corrigées, documentées. Et non, un prestataire PASSI n'est pas obligatoire pour vos tests volontaires — la qualification ANSSI n'est exigée que pour certains audits réglementés.
Ce que couvre le pentest.
Un scan de vulnérabilités ne prouve pas grand-chose. Test manuel des failles d'autorisation et de logique métier que les outils ignorent, sur votre application. OWASP WSTG + API Top 10, en authentifié comme en non authentifié.
Contrôle d'accès
BOLA / IDOR, élévation de privilèges, séparation des rôles
Authentification & MFA
flux de connexion, MFA contournable, sessions, tokens API
Surface exposée
sous-domaines oubliés, endpoints de debug, services non filtrés
Injection & logique métier
SQL / NoSQL, contournement de workflow, manipulation de données
Secrets & configuration
clés exposées, .env, config de prod, en-têtes de sécurité
Intégrations & fournisseurs
webhooks, dépendances vulnérables, services tiers
Du cadrage au dossier NIS2.
Chaque étape produit un livrable daté, traçable, opposable à un contrôle NIS2. Rien à reconstituer après coup. Prix fixe dès 3 000 €, défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un prix fixe, des règles d'engagement écrites. Le périmètre couvert par l'exigence est arrêté ici.
-
5–10 jours
Test
Test manuel sur les cibles convenues, méthodologie documentée pour l'auditeur. Le critique est signalé le jour où je le trouve.
-
48 h
Rapport
Périmètre, méthode, findings notés CVSS, preuves de reproduction, correctifs. Rédigé pour être versé au dossier sans retraitement.
-
gratuit · 30 j
Contre-test
Vous corrigez, je rejoue les tests et délivre l'attestation de remédiation. C'est cette pièce que l'auditeur classe.
Quand planifier un pentest NIS2.
La conformité NIS2 se prouve, pièce par pièce. Ce qui déclenche la démarche chez les organisations concernées.
Avant de signer
- Un client soumis à NIS2 répercute ses exigences sur vous par contrat
- Un appel d'offres public ou un grand donneur d'ordre exige la preuve des mesures de l'article 21
Avant de mettre en ligne
- Une refonte ou une release majeure vient d'exposer de nouvelles surfaces
- Un doute sur l'exposition réelle de vos applications web et API
Avant le contrôle
- Votre entité est classée essentielle ou importante et le dossier de preuves se construit
- L'enregistrement ANSSI est fait les mesures de l'article 21 restent à prouver
- Un contrôle ou un audit approche et il manque des preuves techniques
Questions sur le pentest NIS2.
Les vraies questions d'un premier appel de cadrage en démarche NIS2. Si la vôtre manque, elle a sa réponse en un e-mail.
Faut-il un prestataire PASSI pour un pentest NIS2 ?
Non pour les tests que vous commandez volontairement : ni la directive ni sa transposition n'imposent de qualification. PASSI apporte une présomption de conformité et reste exigée surtout pour les OIV et certains contrôles réglementés. Pour prouver l'évaluation de vos mesures (article 21), un test d'intrusion documenté par un expert indépendant fait le travail.
NIS2 impose-t-elle un pentest ?
Qui est concerné par NIS2 ?
Les entités essentielles et importantes de 18 secteurs — en France, plusieurs milliers d'organisations dès 50 salariés ou 10 M€ de chiffre d'affaires dans les secteurs visés — et, par ricochet contractuel, leurs fournisseurs.
Que contient le livrable pour le dossier ?
Méthodologie, périmètre, findings avec criticité et preuve de reproduction, correctifs, puis attestation de remédiation après contre-test. Versable tel quel au dossier de conformité.
Comment fixez-vous le prix ?
Forfait fixe arrêté au cadrage, à partir du périmètre soumis à l'exigence. Pas de TJM, pas d'avenant en cours de route. Vous validez le montant avant le premier test.
L'attestation suffit-elle à l'auditeur ?
Elle vient avec le rapport complet : c'est le couple des deux que réclament les auditeurs. Contre-test gratuit sous 30 jours, attestation réémise après correction.
Les preuves pour NIS2,
point par point.
De quoi répondre à un donneur d'ordre NIS2 sans avoir à réécrire quoi que ce soit.
-
 01 · Couverture
-
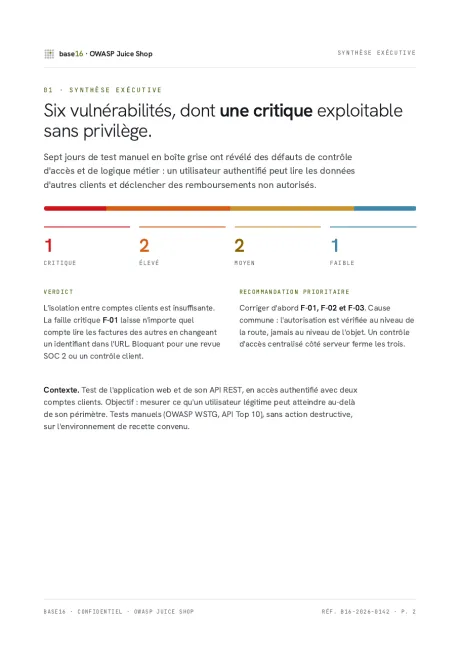 02 · Synthèse exécutive
-
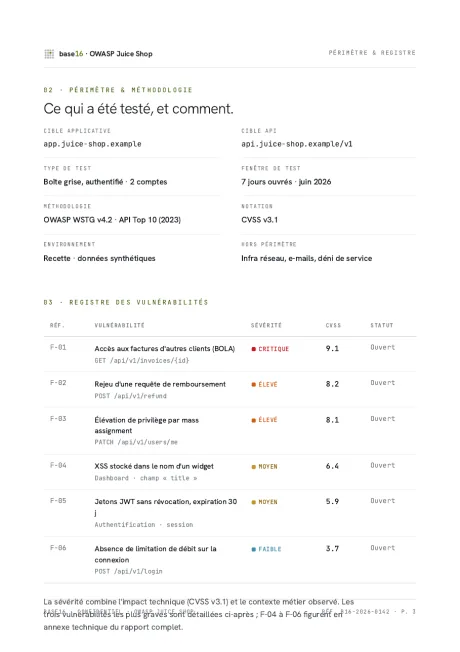 03 · Registre & méthodo
-
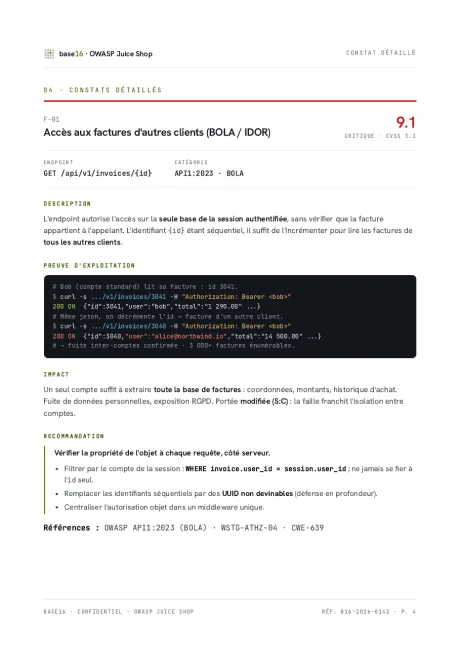 04 · Faille F-01 9.1
-
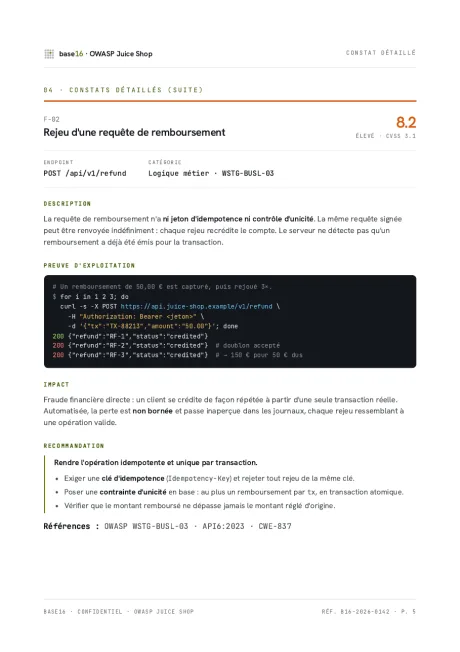 05 · Faille F-02 8.2
-
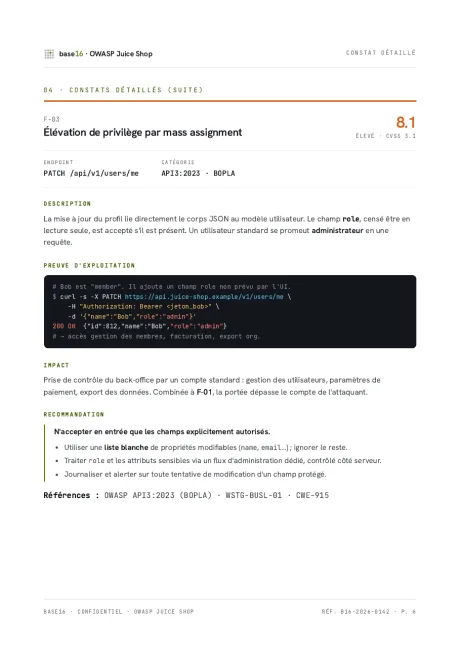 06 · Faille F-03 8.1
-
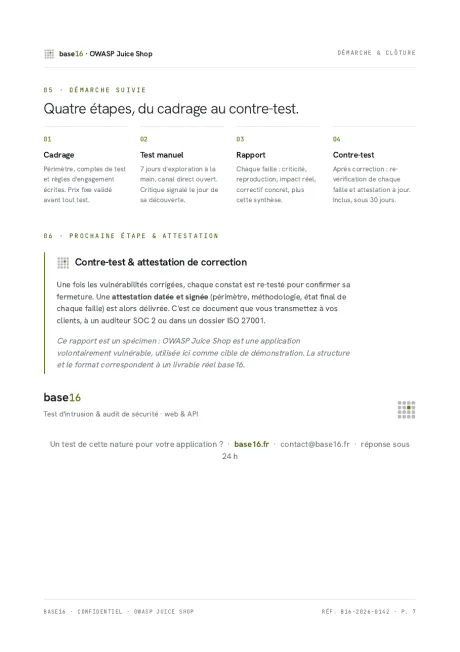 07 · Contre-test & attestation
Qui mène votre test.
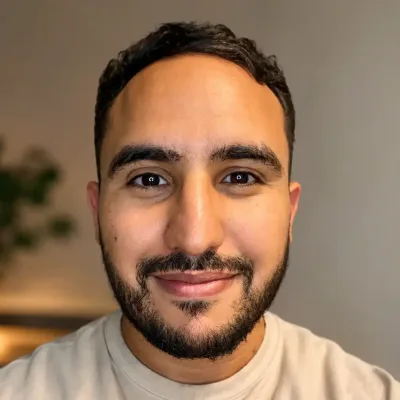
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui ouvre le terminal, du premier e-mail au contre-test.
À distance par défaut. Si votre organisation demande une intervention sur site, je viens chez vous, partout en France.