PCI DSS · v4.0.1 · exigence 11.4
L'exigence 11.4, mot pour mot.
Le texte est précis, et c'est rare. Test interne (11.4.2) et externe (11.4.3), au moins tous les 12 mois et après tout changement significatif, par une ressource qualifiée et indépendante de l'équipe qui a construit le système. Les failles exploitables doivent être corrigées, puis le test rejoué pour le prouver (11.4.4). L'exigence 6.2.4 va plus loin et liste ce que le test applicatif doit couvrir : en tête, la logique métier et les mécanismes de contrôle d'accès. Deux choses qu'un scanner ne trouve pas.
Ce que couvre le pentest.
Pour le test applicatif, l'exigence 11.4.1 renvoie à la liste 6.2.4. Je la couvre à la main, sur votre application, côté client comme côté back-office. OWASP WSTG + API Top 10, en authentifié comme en non authentifié.
Contrôle d'accès
6.2.4 : attaques sur les mécanismes de contrôle d'accès. BOLA / IDOR sur commandes, comptes et données de porteur
Logique de paiement
6.2.4 : attaques sur la logique métier. Montants, remises, remboursements, race conditions au tunnel de commande
Injection
SQL / NoSQL, commande, ORM sur les endpoints du CDE et les back-offices de gestion des commandes
Authentification & sessions
MFA des accès administrateur, sessions, jetons et clés d'API donnant sur le périmètre concerné
Intégrations PSP
webhooks de notification, retours de paiement falsifiables, tokenisation, callbacks et rapprochements
Scripts de page de paiement
6.4.3 / 11.6.1 : scripts tiers non maîtrisés, altération non détectée, skimming côté client
Du cadrage à la preuve 11.4.
Chaque étape produit un livrable daté, traçable, opposable à un contrôle PCI DSS. Rien à reconstituer après coup. Prix fixe dès 3 000 €, défini au cadrage.
-
~ 1 appel
Cadrage
Un court appel, un prix fixe, des règles d'engagement écrites. Le périmètre est noté ici, votre SAQ aussi.
-
5–10 jours
Test
Test manuel sur les cibles convenues, canal ouvert en direct. Le critique est signalé le jour où je le trouve.
-
48 h
Rapport
Chaque faille : criticité, reproduction, impact réel, correctif concret. Méthodologie documentée pour 11.4.1.
-
gratuit · 30 j
Contre-test
Vous corrigez, je rejoue le test et délivre une attestation propre. C'est l'exigence 11.4.4, incluse.
Quand planifier le pentest PCI DSS.
L'exigence 11.4 se contrôle sur pièces, une fois par an. Les échéances qui poussent une entité à me contacter.
Avant de signer
- Vous êtes prestataire de services et vos clients marchands répercutent leur conformité sur vous
- Un acquéreur ou un PSP conditionne l'ouverture du contrat à votre attestation de conformité
Avant de mettre en ligne
- Un changement significatif a touché le périmètre : refonte du tunnel de paiement, nouveau PSP, migration
- Vous basculez de SAQ A vers SAQ A-EP en intégrant un formulaire de paiement dans vos propres pages
- Un doute sur les scripts tiers de votre page de paiement, depuis l'entrée en vigueur de 6.4.3 et 11.6.1
Avant le contrôle
- Votre QSA ou votre acquéreur réclame le rapport de pentest avant de valider le ROC ou l'AOC
- Votre SAQ A-EP ou SAQ D arrive à échéance et la case 11.4 est encore vide
Questions sur l'exigence 11.4.
Les vraies questions d'un premier appel de cadrage sous PCI DSS. Si la vôtre manque, elle a sa réponse en un e-mail.
Faut-il être QSA pour réaliser le pentest ?
Non. Les exigences 11.4.2 et 11.4.3 demandent « une ressource interne qualifiée ou un tiers externe qualifié », avec une indépendance organisationnelle vis-à-vis de l'équipe qui a construit le système. Le QSA évalue votre conformité et lit le rapport ; il n'a pas à le produire.
Êtes-vous QSA ou ASV ?
Ni l'un ni l'autre, autant le dire tout de suite. Les scans de vulnérabilité externes trimestriels de l'exigence 11.3.2 doivent passer par un ASV agréé par le PCI SSC : ce n'est pas moi, et aucun test d'intrusion ne remplace ce scan. L'exigence 11.4 n'impose aucun agrément : c'est celle que je couvre. Si c'est le scan trimestriel qu'il vous faut, vous le saurez dès le premier message.
Suis-je vraiment concerné par 11.4 ?
Cela dépend de votre questionnaire. En SAQ A (paiement entièrement externalisé, page hébergée par le prestataire ou iframe), le pentest 11.4 n'est pas au questionnaire. En SAQ A-EP, SAQ D marchand et SAQ D prestataire, il l'est. Dites-moi votre SAQ au cadrage : si vous n'en avez pas besoin, je vous le dirai.
À quelle fréquence tester ?
Au moins une fois tous les 12 mois, et après tout changement significatif d'infrastructure ou d'application. L'exigence 11.4.1 impose aussi de conserver les résultats et les preuves de correction pendant au moins 12 mois.
Couvrez-vous le test interne et le test externe ?
Je couvre le périmètre applicatif — web, API, back-office — de l'extérieur comme en authentifié depuis l'intérieur. Les tests de couche réseau et la validation des contrôles de segmentation (11.4.5, et 11.4.6 tous les 6 mois pour les prestataires) sortent de mon périmètre : je le dis au cadrage, pas après.
Le contre-test est-il exigé ?
Oui, c'est écrit dans l'exigence elle-même : 11.4.4 impose de corriger les failles exploitables et de rejouer le test pour vérifier la correction. Mon contre-test couvre ce point : inclus, gratuit, sous 30 jours, attestation à jour.
Comment fixez-vous le prix ?
Forfait fixe défini au cadrage, à partir du périmètre. Pas de facturation à l'heure, pas de dépassement surprise. Vous validez le prix avant que je commence.
Le rapport PCI DSS,
point par point.
Le dossier que votre QSA doit pouvoir lire, et que vous gardez douze mois.
-
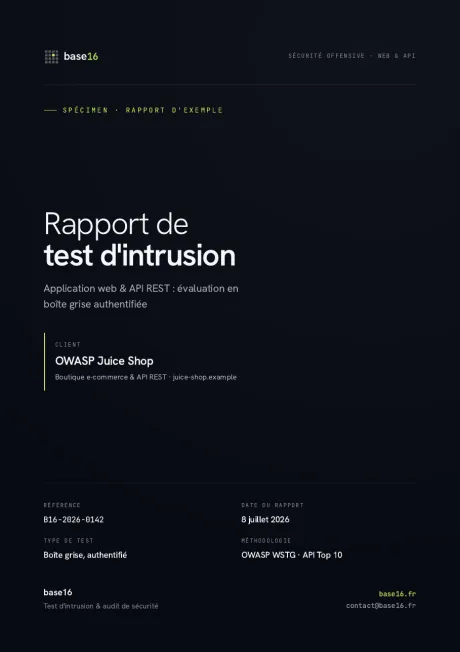 01 · Couverture
-
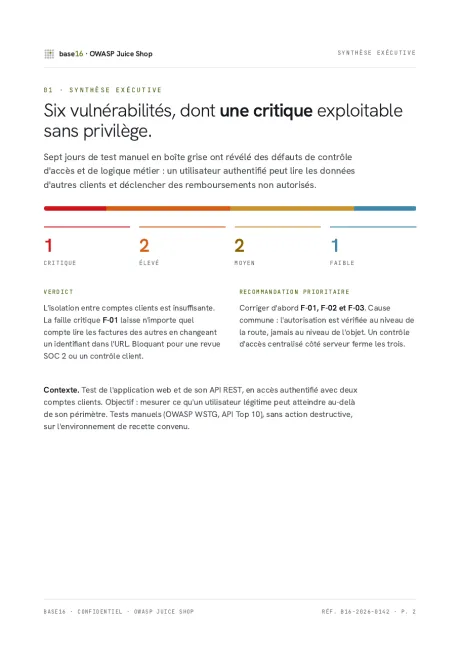 02 · Synthèse exécutive
-
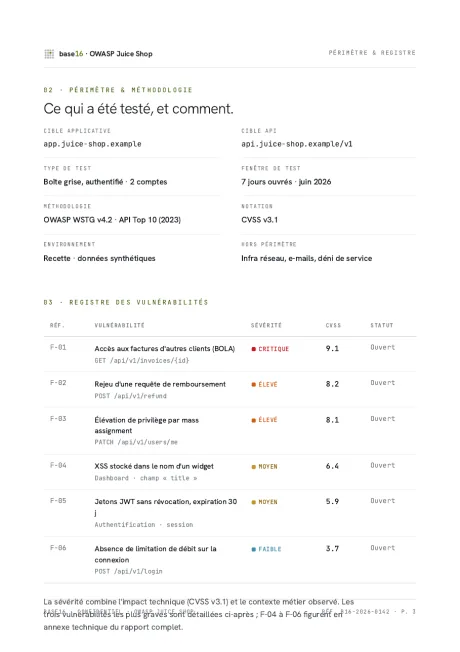 03 · Registre & méthodo
-
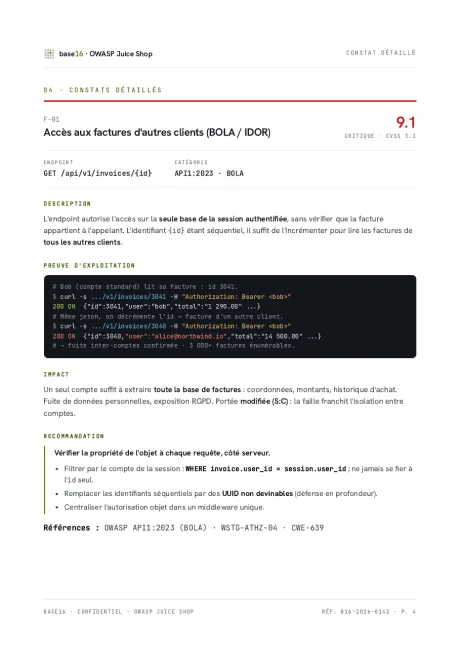 04 · Faille F-01 9.1
-
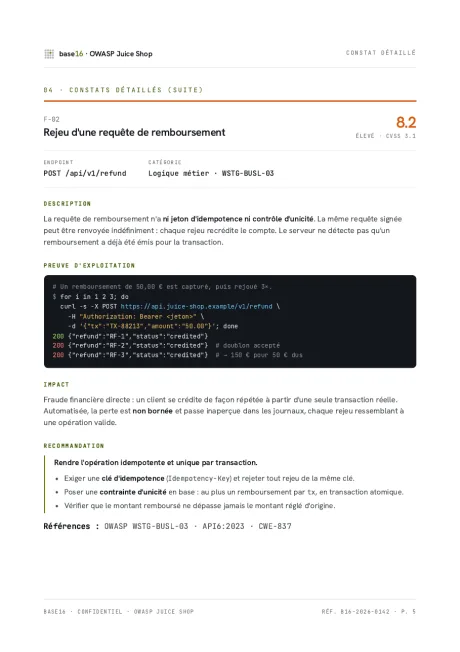 05 · Faille F-02 8.2
-
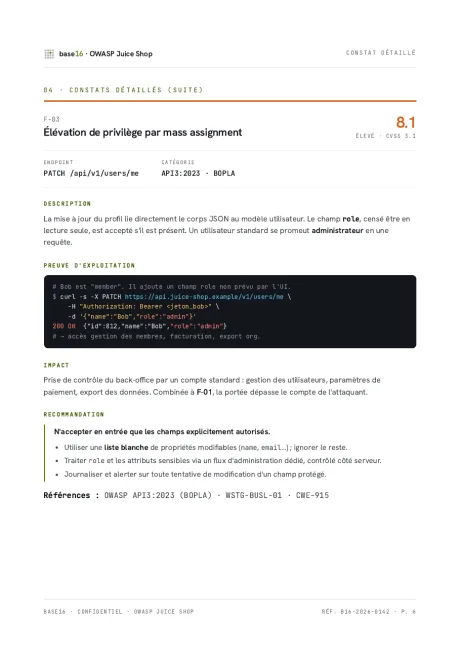 06 · Faille F-03 8.1
-
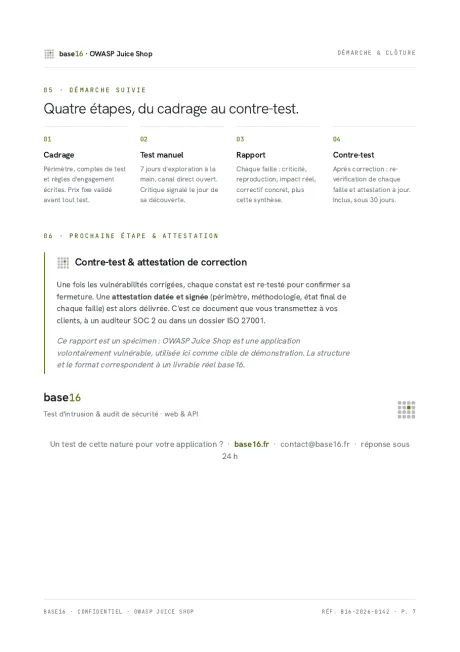 07 · Contre-test & attestation
Qui mène votre test.
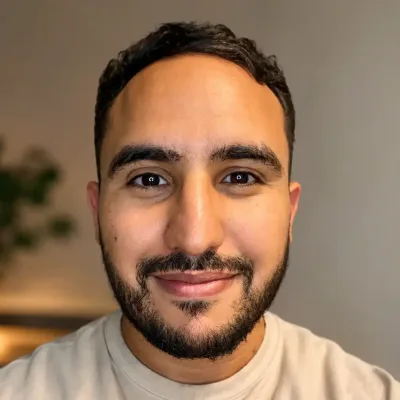
Saïd Mimouni
Pentest & audit de sécurité · applications web & API
Je teste des applications web et des API à la main, en solo, pour des startups et des agences. Vous parlez à la personne qui ouvre le terminal, du premier e-mail au contre-test.
Le test se conduit à distance. Si votre cadre impose une présence sur site, je me déplace dans vos locaux, partout en France.